NIS2 en Italia: qué exige para PLC, paneles y asistencia remota
Las empresas que entraron en la lista NIS italiana en abril de 2025 tenían de plazo hasta mediados de octubre para adoptar las medidas de seguridad. Se aplican también a los PLC, a los paneles de operador y a los routers con los que el fabricante de la máquina presta asistencia remota.
En este artículo
De la NIS2 se habla desde hace dos años, casi siempre pensando en la oficina: correo, contraseñas, servidores, copias de seguridad. Pero el Decreto Legislativo italiano 138/2024, que la transpuso, y las medidas de la agencia italiana de ciberseguridad (Agenzia per la cybersicurezza nazionale, ACN) llegan también a lo que hay en planta.
Hablamos de los PLC, los paneles de operador, los PC de supervisión y los routers con los que el fabricante se conecta a la máquina: los equipos en los que trabajamos todos los días. Aquí encontrará qué exigen, con la referencia al lado, todo contrastado con los textos vigentes a 15 de octubre de 2026: el decreto, que no se ha modificado desde 2024, y la Resolución 379907 de la ACN, de 19 de diciembre de 2025. Este artículo trata de Italia. Todos los países de la UE transponen la misma Directiva, pero cada uno con su propia ley, su propia agencia y su propio calendario.
Un plazo distinto para cada empresa
Las empresas afectadas por la NIS2 se registran en la plataforma de la ACN. La Agencia elabora la lista y envía a cada empresa una comunicación de inclusión. Para quien entró en la lista en 2025, desde ese día corren dos plazos, fijados en el decreto (art. 42) y en la resolución: nueve meses para empezar a notificar los incidentes, dieciocho meses para adoptar las medidas de seguridad.
Las primeras comunicaciones salieron por correo electrónico certificado (PEC) el 12 y el 13 de abril de 2025. El día exacto del vencimiento la ACN no lo indica, dice «a más tardar en octubre de 2026», pero la cuenta es sencilla: para esas empresas, los dieciocho meses terminaron el 12 o el 13 de octubre de 2026.
El «31 de octubre» que se lee en muchas guías no aparece en ningún texto de la Agencia. Si la PEC de la ACN le llegó en abril de 2025 y contaba con el 31 de octubre, el plazo ya ha vencido.
- La ACN envía por PEC las primeras comunicaciones de inclusión en la lista NIS.
- Para esas empresas empieza la obligación de notificar los incidentes significativos.
- Se aplican las medidas básicas en su versión actual (Resolución ACN 379907/2025).
- Vencen los dieciocho meses para las medidas de seguridad de las primeras empresas de la lista.
- Plazo para registrarse o actualizar el registro.
- Plazo de las medidas para quien entró en la lista en 2026 (Resolución ACN 127434/2026).
Quien entró en la lista más tarde, a lo largo de 2025, cuenta los dieciocho meses desde la fecha de su propia comunicación. Quien entró en 2026 tiene un plazo fijo: el 31 de julio de 2027.
Tras el vencimiento, la Agencia no manda inspectores por sorpresa a las empresas «importantes», que son casi todas las fábricas: puede hacerlo cuando tiene indicios de una infracción, por ejemplo después de un incidente o de una denuncia (art. 36). Las sanciones por no aplicar las medidas llegan, para una entidad importante, hasta 7 millones de euros o el 1,4 % del volumen de negocios anual mundial (art. 38).
Quién está dentro, sector por sector
Están dentro las medianas y grandes empresas que ejercen una actividad recogida en los anexos del decreto. Para la ACN basta con ejercerla aunque sea solo en parte, y cuenta más lo que la empresa hace que el código ATECO (la versión italiana de la clasificación NACE) que figura en el registro mercantil. Mediana empresa significa 50 empleados o más, o bien facturación y balance por encima de 10 millones de euros cada uno, sumando las empresas vinculadas.
Para las fábricas, el que cuenta es el anexo II. En 2025 la lista tenía más de 21.800 entidades: más de 4.000 en fabricación, más de 3.000 en alimentación, más de 1.000 en química. Casi todas son entidades «importantes», incluso las grandes. Así quedan los sectores en los que trabajamos, de la mediana empresa en adelante.
| Sector | ¿Entra en la NIS2? | Por qué |
|---|---|---|
| Cables y fibra óptica | Sí | Fabricación de material y equipo eléctrico, división 27 (ATECO 27.31 y 27.32). |
| Fabricantes de maquinaria | Sí | División 28, incluidas las máquinas de envasado y embalaje y las de la industria alimentaria. |
| Cuadros eléctricos | Sí | División 27 (ATECO 27.12). |
| Alimentación y bebidas | Sí, si es industrial | Producción y transformación industrial, distribución al por mayor. |
| Química | Sí | Fabricación de sustancias y distribución de sustancias o mezclas, para las empresas sujetas al REACH. |
| Caucho, envase y embalaje, metalmecánica | Por evaluar | No figuran entre las actividades de fabricación del anexo II; pueden entrar por el sector químico como «productores de artículos». |
La última fila es la más incierta. En el sector químico, el decreto incluye también a quien produce artículos a partir de sustancias o mezclas, con la definición del Reglamento REACH: leída al pie de la letra, podría abarcar neumáticos, envases, piezas moldeadas. La Comisión Europea propuso en enero de 2026 restringirla, pero sigue siendo una propuesta, en trámite en el Parlamento Europeo. Hay que evaluarlo caso por caso.
Para la ley, un PLC es un sistema de información
La NIS2 exige medidas para los «sistemas de redes y de información», y el decreto italiano retoma la definición de la Directiva:
«Todo dispositivo o grupo de dispositivos interconectados o relacionados entre sí en el que uno o varios de ellos realizan, conforme a un programa, el tratamiento automático de datos digitales.»
Directiva (UE) 2022/2555, art. 6, punto 1, letra b)
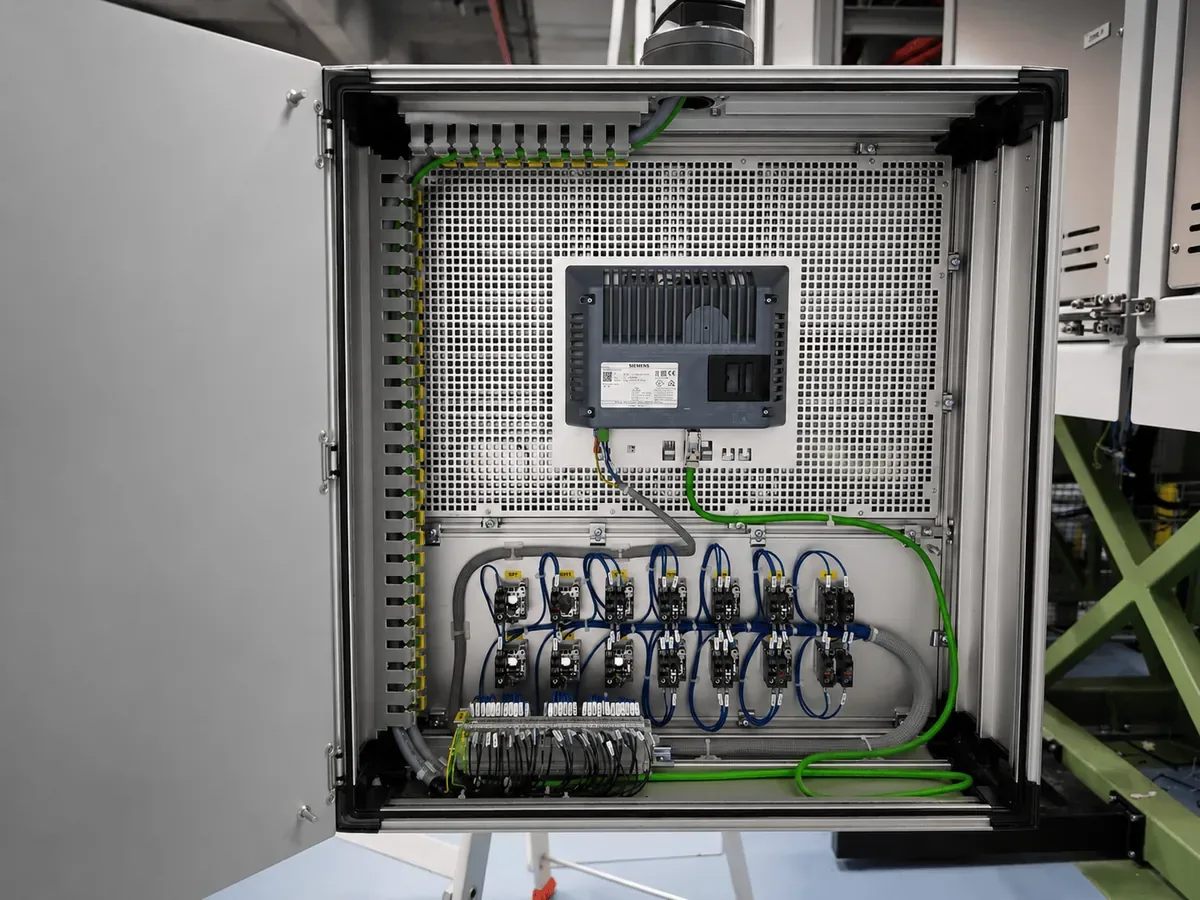
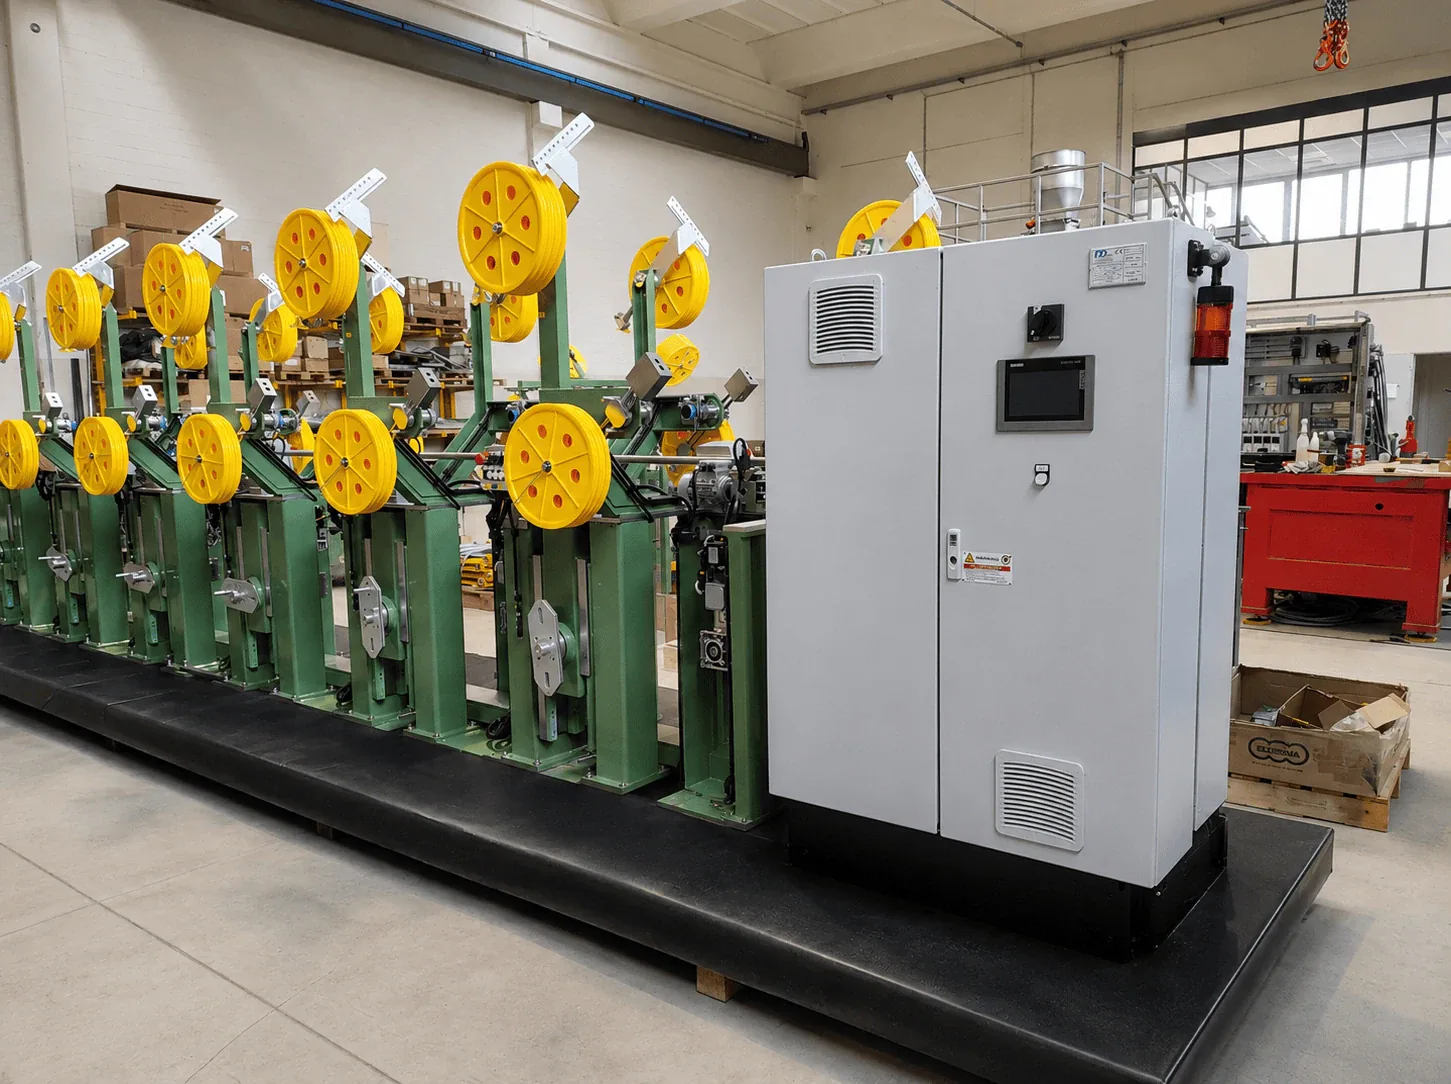
Un PLC ejecuta un programa sobre datos digitales, y lo mismo hacen el panel de operador, el PC de supervisión, el accionamiento en red y el router. En las torres de fibra óptica que hemos automatizado, por ejemplo, el panel de operador de cada torre está en red con el resto de la máquina.
En sus respuestas a las preguntas frecuentes, la ACN escribe que las medidas se aplican, en principio, a todos los sistemas de la empresa. Algunas se pueden limitar a los sistemas «relevantes»: los que, si se vieran comprometidos, afectarían de forma significativa a la actividad por la que la empresa está en la lista. En una fábrica, esa actividad es la producción.
La guía de lectura de las medidas de la ACN no nombra nunca ni PLC ni SCADA. En las 37 medidas para las entidades importantes, la sigla OT, la tecnología operativa de las líneas, aparece una sola vez, en la medida sobre el inventario:
«Se mantiene un inventario actualizado de los equipos físicos (hardware) que componen los sistemas de redes y de información, incluidos los dispositivos IT, IoT, OT y móviles […].»
Resolución ACN 379907/2025, anexo 1, medida ID.AM-01 (traducción propia)
Cuándo una parada se convierte en incidente
Las empresas de la lista notifican los incidentes significativos al CSIRT Italia, la unidad de la ACN que recoge los avisos: una alerta temprana en un plazo de 24 horas desde que tienen constancia del incidente, una notificación en un plazo de 72 horas y un informe final a más tardar un mes después de la notificación (art. 25).
Para una entidad importante, los casos de incidente significativo son tres. El tercero es el incumplimiento de los niveles de servicio esperados. Esos niveles los fija la propia empresa para sus actividades, normalmente en términos de disponibilidad, y entre los ejemplos de actividad la guía de la ACN pone precisamente la producción.
Para la ACN, la causa no importa: también cuentan los fallos de funcionamiento y los errores humanos. Pero hace falta un evento que afecte a los sistemas de redes y de información. Un rodamiento roto no es un incidente NIS. Un PLC bloqueado por un ataque, o por una configuración errónea, que detiene la línea más allá del nivel fijado puede serlo.
Así que, al poner por escrito esos niveles, la empresa decide por sí sola cuándo habrá que notificar una parada. Conviene escribirlos contando también con quien lleva las líneas en producción.
Qué exigen las medidas a las máquinas
Las medidas son 37 para las entidades importantes y 43 para las esenciales. Estas son las que se notan en producción.
El inventario
Hay que mantener al día la lista del hardware, OT incluido, y la del software, incluido el escrito a medida (ID.AM-01 y ID.AM-02). En una línea, esto significa cada CPU, panel de operador, PC, switch, router y módem, con modelo y versión. Los programas de los PLC, escritos para esa máquina, son software a medida.
El punto de partida son los esquemas eléctricos actualizados. Si la línea la hemos hecho nosotros, con el número de pedido puede recuperar esquemas, copias de seguridad del PLC y listas de materiales. Si los esquemas ya no corresponden al cuadro, se rehacen a partir de una toma de datos, borne a borne: es el primer paso de nuestros retrofits.
El software que ya no se actualiza
Según la evaluación de riesgos, solo se instala software, sistemas operativos incluidos, que tenga garantizadas actualizaciones de seguridad (PR.PS-02). Microsoft no actualiza Windows Embedded CE 6.0 desde 2018, y es el sistema que llevan paneles de operador que todavía están a la venta, como el Siemens TP700 Comfort. Para Windows 10 2016 LTSB, el soporte terminó el 13 de octubre de 2026.
Siemens retiró el S7-300 de su lista de precios el 1 de octubre de 2025, y sobre una vulnerabilidad conocida de la familia escribe que por ahora no está prevista ninguna corrección: aconseja proteger el acceso de red al PLC.
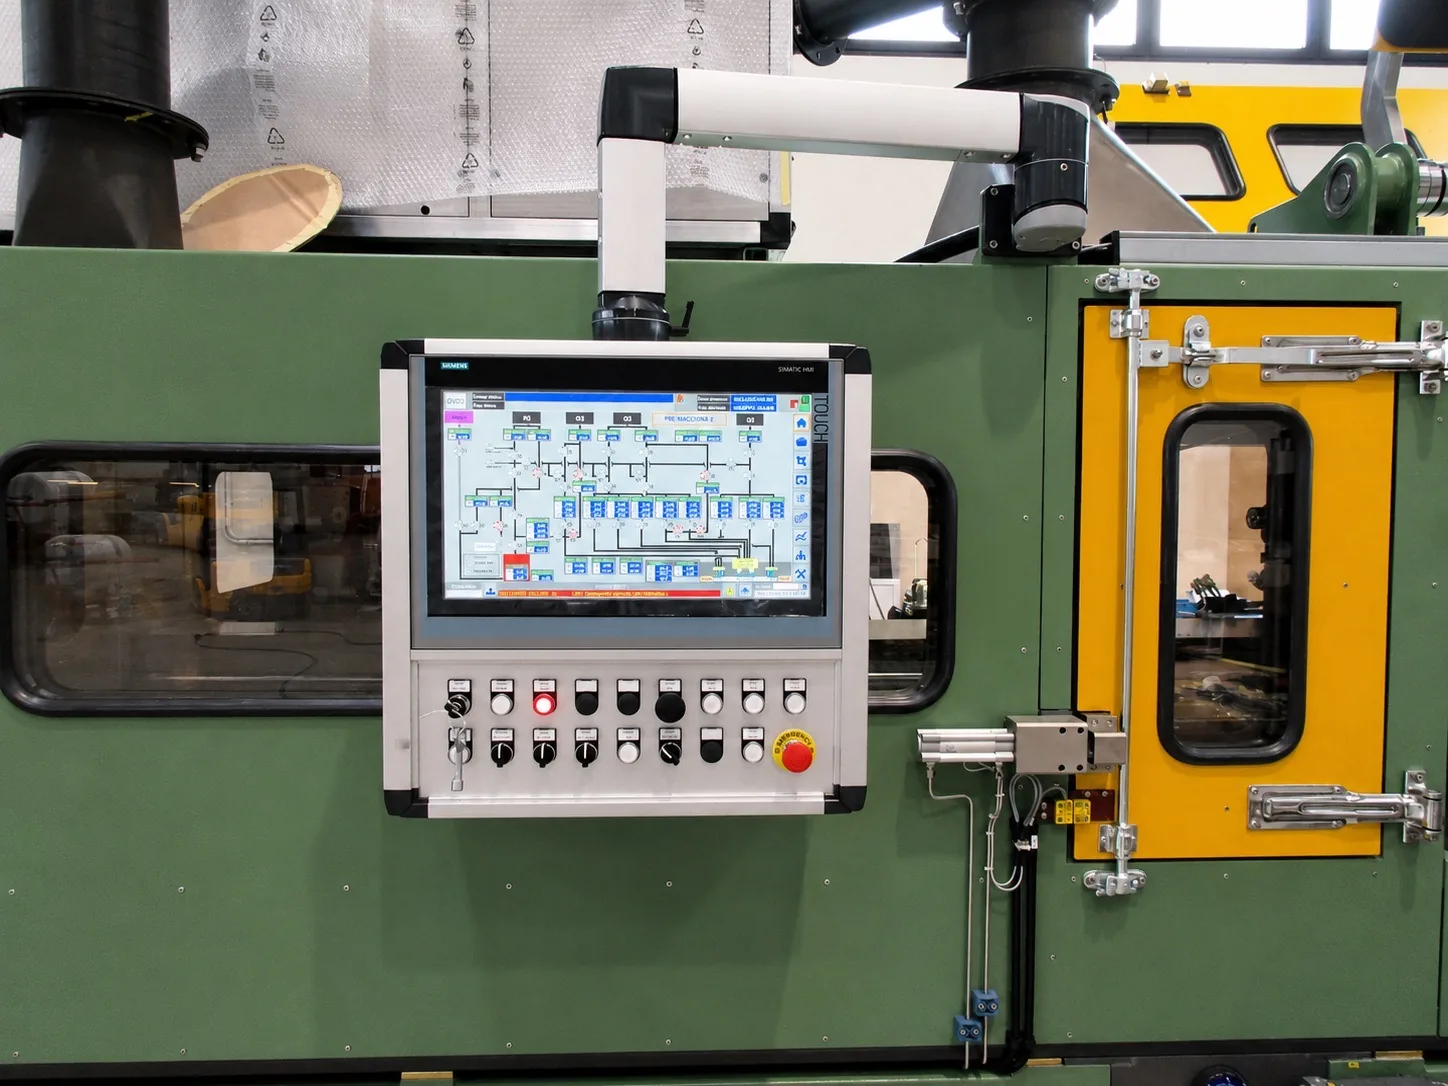
La medida admite una excepción por razones normativas o técnicas motivadas y documentadas: las medidas compensatorias y el riesgo que queda se escriben en el plan de tratamiento de riesgos, que aprueba la dirección de la empresa (ID.RA-06). La ACN pone el ejemplo de los dispositivos médicos, que con un antivirus podrían perder la certificación. Si eso vale también para un panel de operador validado por el fabricante de la máquina, hay que evaluarlo caso por caso.
La excepción no cubre el registro de accesos remotos, la lista de los sistemas accesibles desde fuera, el inventario ni las copias de seguridad.
Para los sistemas que no se actualizan, una guía de enero de 2026 de las agencias de seguridad británica, estadounidenses, alemana y neerlandesa indica las medidas compensatorias: separar la máquina del resto de la red, dar acceso solo a quien lo necesite y cuando lo necesite, registrar quién entra. Las considera medidas provisionales, hasta que se sustituya el equipo.
Sustituir los componentes que ya no reciben actualizaciones y conservar el resto es el trabajo que hacemos en un retrofit: cambiamos la CPU y el panel de operador, y normalmente el campo se queda donde está.
Copias de seguridad y memorias USB
Hay que hacer copias de seguridad periódicas de los datos y de las configuraciones, con copias offline para los sistemas relevantes (PR.DS-11). En una línea, las configuraciones son el programa del PLC, el proyecto de la HMI, las recetas y los parámetros de los accionamientos. Al terminar nuestras pruebas dejamos las copias de seguridad del PLC, de la HMI y de los accionamientos, con la versión que queda en la máquina y la fecha.
Las memorias USB se deben analizar antes de usarlas, con la ejecución automática desactivada (PR.DS-01). Vale también para la del técnico externo que carga una actualización en el panel de operador.
La asistencia remota, punto por punto
Es la parte que más afecta a quien fabrica y mantiene las máquinas. Hay que mirar cuatro medidas, tres sobre el acceso remoto y una sobre la autenticación:
- las cuentas de acceso remoto están inventariadas y aprobadas y son individuales, salvo razones técnicas documentadas (PR.AA-01);
- en los sistemas relevantes se usa la autenticación multifactor, según la evaluación de riesgos (PR.AA-03);
- todos los accesos remotos se registran, sin filtros ni excepciones (PR.PS-04);
- hay una lista actualizada de los sistemas accesibles en remoto, con el modo de acceso (PR.IR-01).
En las líneas todavía se encuentra el router del fabricante siempre encendido, con una contraseña que usan todos sus técnicos y ningún registro de accesos. Con estas medidas el registro hace falta siempre, y la contraseña compartida solo se admite con una razón técnica por escrito.
De cada sesión de asistencia remota debe quedar escrito quién entró, cuándo y con qué cuenta.
El 19 de agosto de 2026, cinco autoridades federales de Estados Unidos, entre ellas la CISA, la NSA y el FBI, publicaron un aviso: hay quien busca en internet los PLC Siemens S7 accesibles desde fuera, incluidas las series S7-300 y S7-400, y prepara las herramientas para entrar en ellos. Los casos descritos se refieren a instalaciones en Estados Unidos; la ACN recogió el aviso en su boletín de agosto.
El aviso recomienda la autenticación multifactor para todo acceso remoto a la red de las máquinas. Y advierte de que quien trabaja con integradores conectados en remoto puede no saber que está expuesto.
Si un incidente se origina en la asistencia remota de un proveedor, la notificación al CSIRT sigue correspondiendo a la empresa cliente. Por eso la ACN pide prever en el contrato que el proveedor comunique enseguida los eventos de seguridad.
Los contratos cambian al renovarse
El decreto exige gestionar la seguridad de la cadena de suministro (art. 24). Entre las medidas de la ACN, tres afectan de cerca a quien suministra y mantiene las máquinas: un inventario de los proveedores que pueden tener efectos en la seguridad, una evaluación de riesgos de los suministros y requisitos de seguridad en las solicitudes de oferta y en los contratos (GV.SC-04, 05 y 07).
Los contratos en curso no hay que renegociarlos. Pero, una vez vencido el plazo de las medidas, todo contrato nuevo, renovado o prorrogado con un proveedor de ese tipo debe incluir los requisitos, salvo razones técnicas o normativas por escrito. Para las empresas que entraron en la lista en abril de 2025, la obligación empezó a mediados de octubre de 2026.
Puede valer para el pedido de una línea, para un retrofit, para un contrato de asistencia con acceso remoto. Los requisitos deben ser proporcionados, y no todos se trasladan al proveedor. Si la próxima línea o el próximo retrofit nos los encarga a nosotros, ponga los requisitos en la solicitud técnica: le decimos punto por punto qué hacemos y qué no, antes del presupuesto.
Además, desde 2026, cada año entre el 15 de abril y el 31 de mayo, las empresas de la lista comunican a la ACN sus proveedores relevantes, con nombre y código fiscal: los proveedores informáticos y los «no fungibles», difíciles de sustituir. De entre ellos, la Agencia puede elegir a cuáles hacer entrar en la NIS2 aunque sean pequeños, siempre que su actividad ya figure entre las de los anexos.
Para la ACN, quien interviene en los sistemas del cliente con dispositivos propios conectados, también en asistencia remota, puede ser un «proveedor de servicios gestionados», dentro de un sector de alta criticidad. Un fabricante de maquinaria o un integrador mediano o grande que actualiza los PLC de sus clientes desde un router propio podría quedar incluido. La ACN advierte de que estas aclaraciones son provisionales: hay que evaluarlo caso por caso.
Quien fabrica las máquinas tiene además sus propias reglas: desde el 20 de enero de 2027, el nuevo Reglamento (UE) 2023/1230 relativo a las máquinas exige proteger el software de seguridad contra alteraciones y mantener su trazabilidad.
Por dónde empezar
Si su empresa está en la lista, o cree que tendrá que registrarse entre enero y febrero, estos son los primeros pasos para las máquinas:
- Busque la PEC de la ACN y apunte su plazo: dieciocho meses desde esa fecha si llegó en 2025, el 31 de julio de 2027 si llegó en 2026.
- Recorra las líneas con los esquemas en la mano y anote cada PLC, panel de operador, PC, switch, router y módem, con el modelo y la versión del firmware o del sistema operativo.
- Anote quién se conecta en remoto a cada máquina, con qué cuenta y desde qué dispositivo, y active el registro de accesos.
- Haga una copia de seguridad de cada programa de PLC y de cada proyecto de HMI, con la fecha, y guarde una copia fuera de la red.
- Para cada sistema que ya no recibe actualizaciones, decida: o lo sustituye, o redacta la excepción con las medidas compensatorias y la somete a la aprobación de la dirección.
El plan de tratamiento de riesgos y las excepciones que hay que someter a aprobación los escribe la empresa, con su consultor de seguridad. Para las máquinas hacen falta inventario, versiones y copias de seguridad: es la parte que está dentro del cuadro, y ahí trabajamos nosotros. Desde 1996 escribimos el software de PLC y HMI y fabricamos los cuadros eléctricos que los contienen, con Siemens, Rockwell y Schneider.