NIS2 na Itália: o que exige de CLPs, IHMs e assistência remota
Para as empresas incluídas na lista NIS italiana em abril de 2025, as medidas de segurança tinham de ser adotadas até meados de outubro. Elas valem também para os CLPs, as IHMs e os roteadores que o fabricante da máquina usa para a assistência remota.
Neste artigo
Há dois anos se fala da NIS2, a diretiva europeia de cibersegurança, quase sempre pensando no escritório: e-mail, senhas, servidores, cópias dos dados. Mas o decreto que a transpôs, o Decreto Legislativo italiano 138/2024, e as medidas da Agência Nacional de Cibersegurança da Itália (ACN) também chegam ao chão de fábrica.
Estamos falando dos CLPs, das IHMs, dos PCs do supervisório, dos roteadores pelos quais o fabricante se conecta à máquina: os equipamentos com que trabalhamos todos os dias. Aqui você encontra o que as regras exigem, com a referência ao lado, tudo conferido nos textos em vigor em 15 de outubro de 2026: o decreto, nunca alterado desde 2024, e a determinação ACN 379907 de 19 de dezembro de 2025. Este artigo trata da Itália. Todos os países da UE transpõem a mesma diretiva, mas cada um com a sua lei, a sua agência e o seu calendário.
Um prazo diferente para cada empresa
As empresas que se enquadram na NIS2 se registram na plataforma da ACN. A Agência elabora a lista e envia a cada empresa uma comunicação de inclusão. Para quem entrou na lista em 2025, a partir desse dia correm dois prazos, fixados no decreto (art. 42) e na determinação: nove meses para começar a notificar os incidentes, dezoito meses para adotar as medidas de segurança.
As primeiras comunicações foram enviadas por PEC (e-mail certificado na Itália) em 12 e 13 de abril de 2025. A ACN não informa o dia exato do vencimento, diz “até outubro de 2026”, mas a conta é simples: para essas empresas, os dezoito meses terminaram em 12 ou 13 de outubro de 2026.
O “31 de outubro” que se lê em muitos guias não aparece em nenhum texto da Agência. Se você recebeu a PEC da ACN em abril de 2025 e contava com o 31 de outubro, o prazo já passou.
- A ACN envia por PEC as primeiras comunicações de inclusão na lista NIS.
- Para essas empresas, começa a obrigação de notificar os incidentes significativos.
- Passam a valer as medidas básicas na versão atual (determinação ACN 379907/2025).
- Terminam os dezoito meses para as medidas de segurança das primeiras empresas da lista.
- Janela para se registrar ou atualizar o registro.
- Prazo para as medidas de quem entrou na lista em 2026 (determinação ACN 127434/2026).
Quem entrou na lista mais tarde em 2025 conta os dezoito meses a partir da data da própria comunicação. Quem entrou em 2026 tem um prazo fixo: 31 de julho de 2027.
Depois do prazo, a Agência não envia fiscais de surpresa às empresas “importantes”, que são quase todas as fábricas: pode fazer isso quando tem indícios de uma violação, por exemplo depois de um incidente ou de uma denúncia (art. 36). As sanções para quem não aplica as medidas chegam, para uma entidade importante, a 7 milhões de euros ou a 1,4% do faturamento anual mundial (art. 38).
Quem está dentro, setor por setor
Entram as médias e grandes empresas que exercem uma atividade listada nos anexos do decreto. Para a ACN, basta exercê-la mesmo que só em parte, e conta mais o que a empresa faz do que o código ATECO (o equivalente italiano do CNAE) que consta no registro de empresas. Média empresa quer dizer 50 funcionários ou mais, ou faturamento e balanço patrimonial ambos acima de 10 milhões de euros, somando as empresas coligadas.
Para as fábricas, o que conta é o anexo II. Em 2025, a lista tinha mais de 21.800 entidades: mais de 4.000 na indústria de transformação, mais de 3.000 em alimentos, mais de 1.000 na química. São quase todas entidades “importantes”, mesmo quando são grandes. Veja onde ficam os setores em que trabalhamos, da média empresa para cima.
| Setor | Entra na NIS2? | Por quê |
|---|---|---|
| Cabos e fibra óptica | Sim | Fabricação de equipamentos elétricos, divisão 27 (ATECO 27.31 e 27.32). |
| Fabricantes de máquinas | Sim | Divisão 28, incluindo as máquinas para embalagem e para a indústria de alimentos. |
| Painéis elétricos | Sim | Divisão 27 (ATECO 27.12). |
| Alimentos e bebidas | Sim, se industrial | Produção e processamento industrial, distribuição no atacado. |
| Química | Sim | Fabricação de substâncias e distribuição de substâncias ou misturas, para quem está sujeito ao REACH. |
| Borracha, embalagem, metalmecânica | A avaliar | Não estão entre as atividades de fabricação do anexo II; podem entrar pela química como “produtores de artigos”. |
A última linha é a mais incerta. O decreto coloca na química também quem produz artigos a partir de substâncias ou misturas, com a definição do regulamento REACH: lida ao pé da letra, poderia abranger pneus, embalagens, peças moldadas. A Comissão Europeia propôs em janeiro de 2026 restringi-la, mas ainda é uma proposta, em análise no Parlamento Europeu. É preciso avaliar caso a caso.
Para a lei, um CLP é um sistema de rede e informação
A NIS2 exige medidas para os “sistemas de rede e informação”, e o decreto italiano retoma a definição da diretiva:
“Um dispositivo ou um grupo de dispositivos interligados ou associados, dos quais um ou vários efetuam o tratamento automático de dados digitais com base num programa.”
Diretiva (UE) 2022/2555, art. 6º, ponto 1, alínea b)
Um CLP executa um programa sobre dados digitais, e o mesmo fazem a IHM, o PC do supervisório, o acionamento em rede e o roteador. Nas torres de fibra óptica que automatizamos, por exemplo, a IHM de cada torre está em rede com o resto da máquina.
Nas respostas às perguntas frequentes, a ACN escreve que as medidas se aplicam, em princípio, a todos os sistemas da empresa. Algumas podem ser limitadas aos sistemas “relevantes”: aqueles que, se comprometidos, afetariam de forma significativa a atividade pela qual a empresa está na lista. Em uma fábrica, essa atividade é a produção.
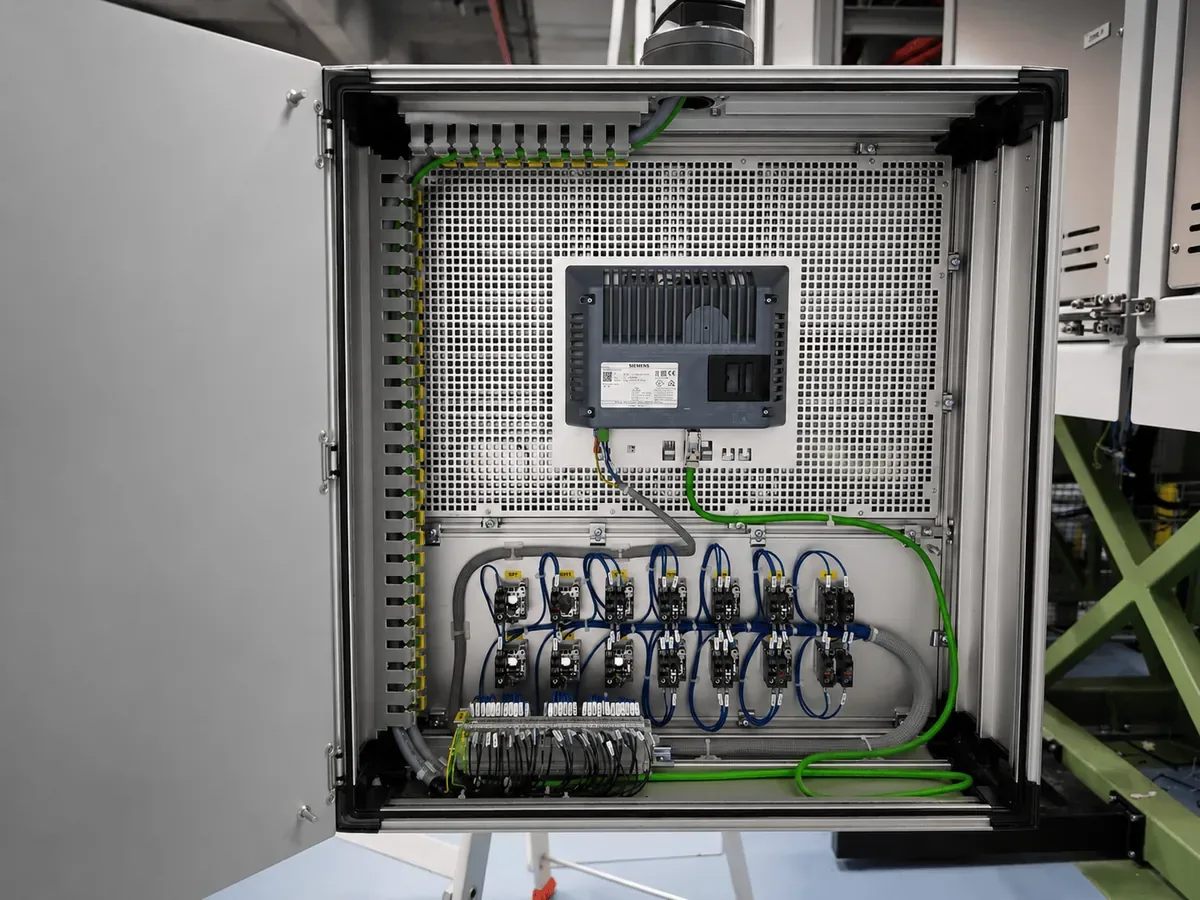
O guia da ACN para a leitura das medidas nunca menciona CLPs nem SCADA. Nas 37 medidas para as entidades importantes, a sigla OT, a tecnologia operacional das linhas, aparece uma única vez, na medida sobre o inventário:
“É mantido um inventário atualizado dos equipamentos físicos (hardware) que compõem os sistemas de rede e informação, incluindo os dispositivos de TI, IoT, OT e móveis […].”
Determinação ACN 379907/2025, anexo 1, medida ID.AM-01 (tradução nossa)
Quando uma parada se torna um incidente
As empresas da lista notificam os incidentes significativos ao CSIRT Italia, a estrutura da ACN que recebe as notificações: uma pré-notificação em até 24 horas a partir do momento em que tomam conhecimento do incidente, uma notificação em até 72 horas, um relatório final em até um mês após a notificação (art. 25).
Para uma entidade importante, os casos de incidente significativo são três. O terceiro é a violação dos níveis de serviço esperados. Quem define esses níveis é a própria empresa, para as suas atividades, geralmente como disponibilidade, e entre os exemplos de atividade o guia da ACN coloca justamente a produção.
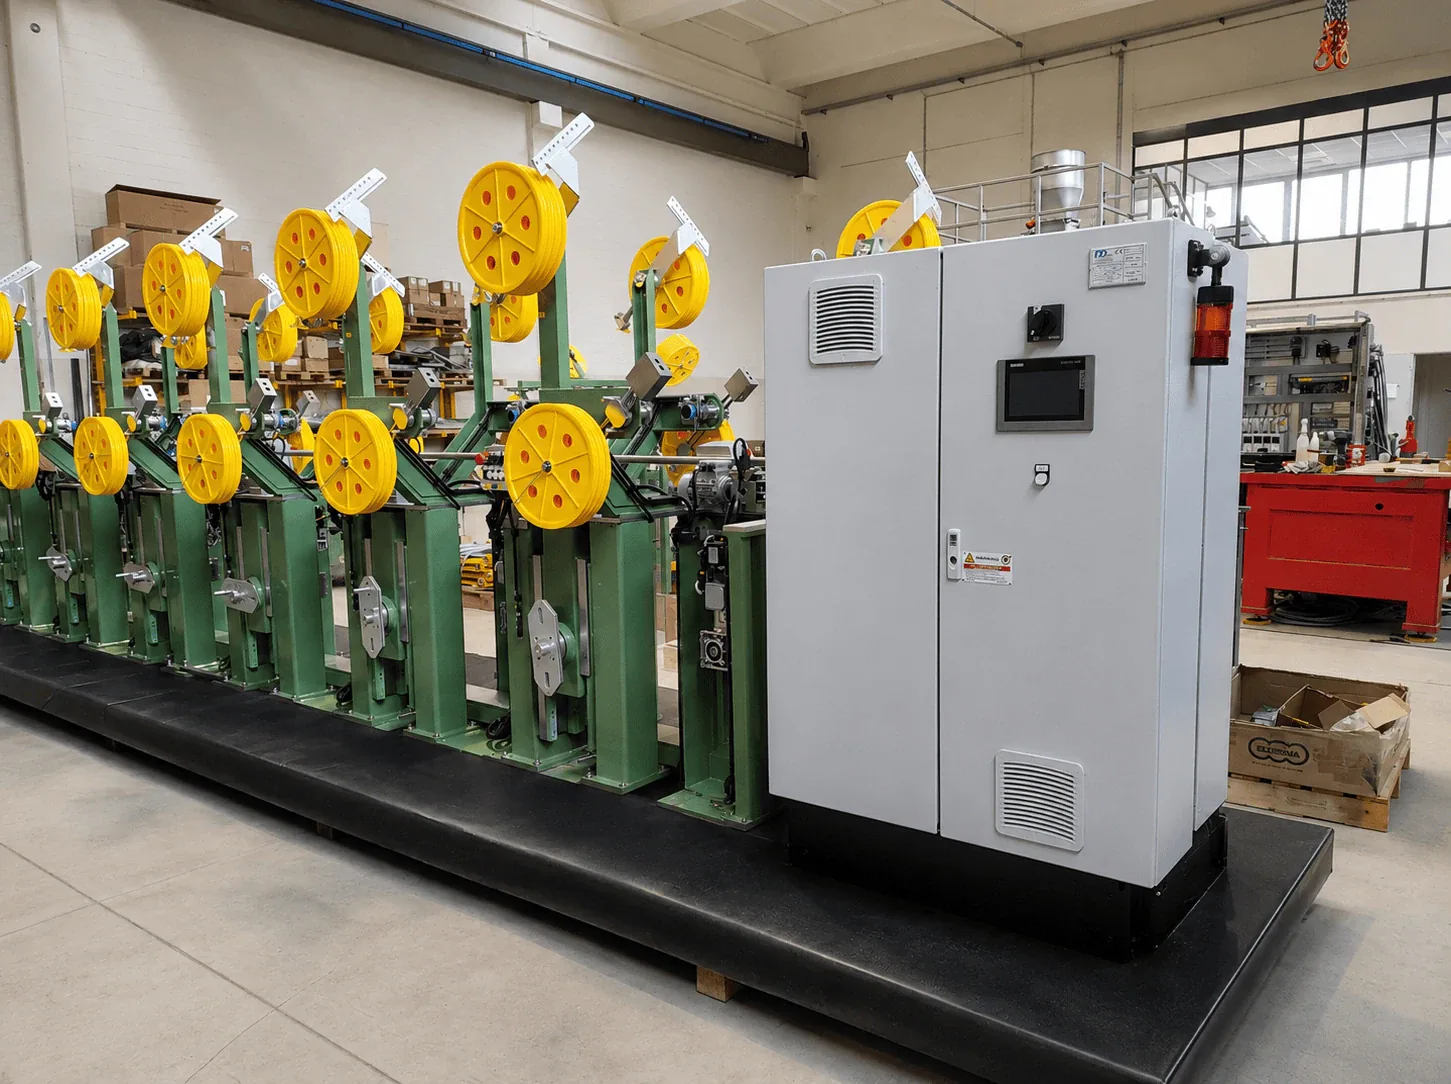
Para a ACN, a causa não importa: entram também as falhas de funcionamento e os erros humanos. Mas é preciso um evento que atinja os sistemas de rede e informação. Um rolamento quebrado não é um incidente NIS. Um CLP travado por um ataque, ou por uma configuração errada, que deixe a linha parada além do nível definido pode ser.
Ao definir esses níveis, portanto, a empresa decide sozinha quando uma parada terá de ser notificada. Vale a pena defini-los junto com quem cuida das linhas na produção.
O que as medidas exigem das máquinas
As medidas são 37 para as entidades importantes e 43 para as essenciais. Estas são as que aparecem no dia a dia da produção.
O inventário
Devem ser mantidas atualizadas a lista do hardware, inclusive o de OT, e a do software, inclusive o escrito sob medida (ID.AM-01 e ID.AM-02). Para uma linha, isso significa cada CPU, IHM, PC, switch, roteador e modem, com modelo e versão. Os programas dos CLPs, escritos para aquela máquina, são software sob medida.
O ponto de partida são os esquemas elétricos atualizados. Se fomos nós que fizemos a linha, com o número do pedido você recupera esquemas, backups do CLP e listas de materiais. Se os esquemas não correspondem mais ao painel, eles são refeitos a partir do levantamento, borne por borne: é o primeiro passo dos nossos retrofits.
O software que não é mais atualizado
Com base na avaliação de riscos, instala-se apenas software, incluindo sistemas operacionais, para o qual sejam garantidas atualizações de segurança (PR.PS-02). Desde 2018 a Microsoft não atualiza mais o Windows Embedded CE 6.0, o sistema operacional de IHMs ainda à venda, como a TP700 Comfort da Siemens. Para o Windows 10 2016 LTSB, o suporte terminou em 13 de outubro de 2026.
A Siemens tirou o S7-300 da lista de preços em 1º de outubro de 2025 e, para uma vulnerabilidade conhecida da família, escreve que no momento não está prevista nenhuma correção: recomenda proteger o acesso de rede ao CLP.
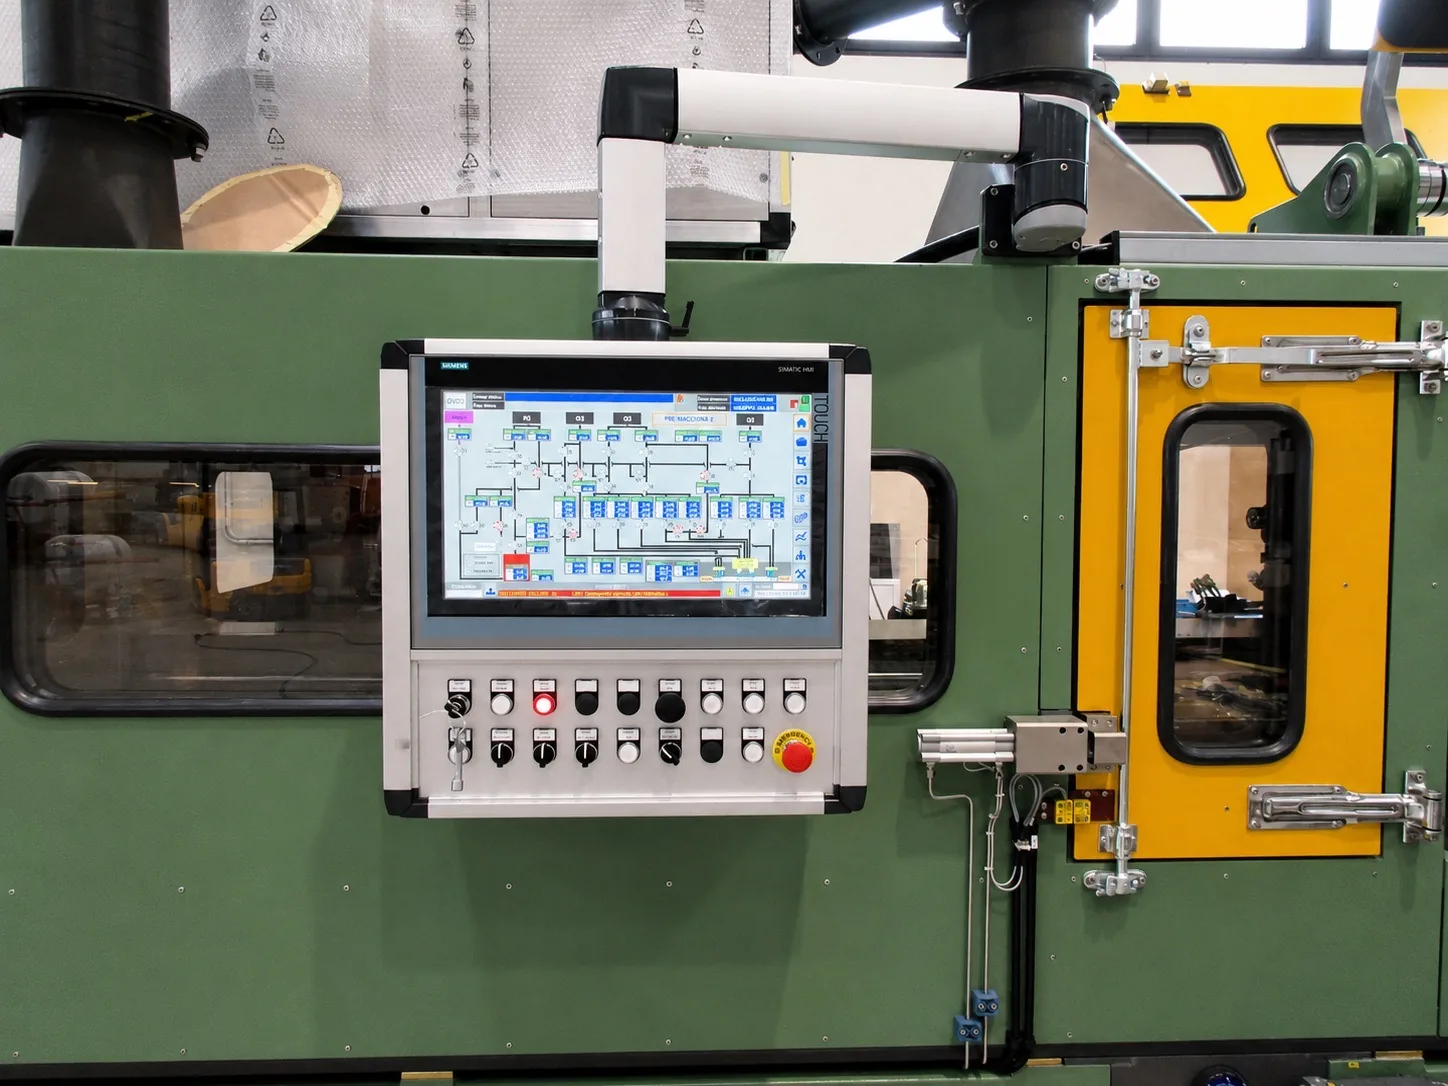
A medida admite uma exceção por “razões normativas ou técnicas justificadas e documentadas”: as medidas compensatórias e o risco que resta são registrados no plano de tratamento de riscos, aprovado pela alta direção da empresa (ID.RA-06). A ACN dá o exemplo dos dispositivos médicos, que com um antivírus poderiam perder a certificação. Se isso vale também para uma IHM validada pelo fabricante da máquina, é preciso avaliar caso a caso.
A exceção não cobre o registro de acessos remotos, a lista dos sistemas acessíveis de fora, o inventário nem os backups.
Para os sistemas que não são atualizados, um guia de janeiro de 2026 das agências de segurança do Reino Unido, dos Estados Unidos, da Alemanha e dos Países Baixos indica as medidas compensatórias: separar a máquina do resto da rede, deixá-la acessível só a quem precisa e quando precisa, registrar quem entra. O guia as considera medidas provisórias, até que o aparelho seja substituído.
Substituir as peças que não recebem mais atualizações, mantendo o resto, é o trabalho que fazemos no retrofit: trocamos CPU e IHM, e normalmente o campo continua onde está.
Backups e pen drives
É preciso fazer backups periódicos dos dados e das configurações, com cópias offline para os sistemas relevantes (PR.DS-11). Em uma linha, as configurações são o programa do CLP, o projeto da IHM, as receitas, os parâmetros dos acionamentos. Ao final dos nossos testes, deixamos os backups do CLP, da IHM e dos acionamentos, com a versão que ficou na máquina e a data.
Os pen drives devem ser verificados antes do uso, com a execução automática desativada (PR.DS-01). Vale também para o do técnico externo que carrega uma atualização na IHM.
A assistência remota, ponto por ponto
É a parte que mais diz respeito a quem fabrica máquinas e faz a manutenção delas. As medidas a observar são quatro, três sobre o acesso remoto e uma sobre a autenticação:
- as contas usadas para o acesso remoto são cadastradas, aprovadas e individuais, salvo razões técnicas documentadas (PR.AA-01);
- nos sistemas relevantes usa-se a autenticação multifator, conforme a avaliação de riscos (PR.AA-03);
- todos os acessos remotos são registrados, sem filtros nem exceções (PR.PS-04);
- existe uma lista atualizada dos sistemas acessíveis remotamente, com a forma de acesso (PR.IR-01).
Nas linhas ainda se encontra o roteador do fabricante sempre ligado, com uma senha que todos os técnicos dele usam e nenhum registro de acessos. Com estas medidas, o registro é sempre obrigatório, e a senha compartilhada só é admitida com uma razão técnica por escrito.
Cada sessão de assistência remota deve deixar registrado quem entrou, quando e com qual conta.
Em 19 de agosto de 2026, cinco autoridades federais dos Estados Unidos, entre elas a CISA, a NSA e o FBI, publicaram um alerta: há quem procure na internet os CLPs Siemens S7 acessíveis de fora, incluindo as séries S7-300 e S7-400, e prepare as ferramentas para entrar neles. Os casos descritos envolvem plantas nos Estados Unidos; a ACN divulgou o alerta no seu boletim de agosto.
O alerta recomenda a autenticação multifator para todo acesso remoto à rede das máquinas. E avisa que quem trabalha com integradores conectados remotamente pode não saber que está exposto.
Se um incidente tiver origem na assistência remota de um fornecedor, a notificação ao CSIRT continua sendo da empresa cliente. Por isso a ACN pede que o contrato preveja que o fornecedor comunique imediatamente os eventos de segurança.
Os contratos mudam na renovação
O decreto exige a gestão da segurança da cadeia de suprimentos (art. 24). Entre as medidas da ACN, três afetam de perto quem fornece máquinas e faz a manutenção delas: um inventário dos fornecedores que podem ter efeitos sobre a segurança, uma avaliação de riscos dos fornecimentos, requisitos de segurança nas solicitações de proposta e nos contratos (GV.SC-04, 05 e 07).
Os contratos em vigor não precisam ser renegociados. Vencido o prazo das medidas, porém, todo contrato novo, renovado ou prorrogado com um fornecedor desse tipo deve conter os requisitos, salvo razões técnicas ou normativas por escrito. Para as empresas incluídas na lista em abril de 2025, a obrigação começou em meados de outubro de 2026.
Pode valer para a compra de uma linha, para um retrofit, para um contrato de assistência técnica com acesso remoto. Os requisitos devem ser proporcionais, e nem todos são repassados ao fornecedor. Se você for nos pedir a próxima linha ou o próximo retrofit, coloque os requisitos na solicitação técnica: dizemos ponto por ponto o que fazemos e o que não fazemos, antes do orçamento.
Desde 2026, além disso, todo ano entre 15 de abril e 31 de maio as empresas da lista comunicam à ACN os seus fornecedores relevantes, com nome e código fiscal: os de TI e os “não fungíveis”, difíceis de substituir. Entre eles, a Agência pode escolher quem incluir na NIS2 mesmo que seja pequeno, desde que a sua atividade já esteja entre as dos anexos.
Para a ACN, quem intervém nos sistemas do cliente com dispositivos próprios conectados, inclusive por assistência remota, pode ser um “prestador de serviços geridos”, setor de importância crítica. Um fabricante de máquinas ou um integrador médio ou grande que atualiza os CLPs dos clientes a partir de um roteador próprio poderia se enquadrar nessa categoria. A ACN avisa que esses esclarecimentos são provisórios: é preciso avaliar caso a caso.
Quem fabrica máquinas tem, além disso, regras próprias: a partir de 20 de janeiro de 2027, o novo Regulamento de Máquinas da União Europeia exige proteger o software de segurança contra alterações e garantir a sua rastreabilidade.
Por onde começar
Se a sua empresa está na lista, ou se você acha que vai precisar se registrar entre janeiro e fevereiro, estes são os primeiros passos para as máquinas:
- Encontre a PEC da ACN e anote o seu prazo: dezoito meses a partir dessa data se ela chegou em 2025, 31 de julho de 2027 se chegou em 2026.
- Percorra as linhas com os esquemas na mão e anote cada CLP, IHM, PC, switch, roteador e modem, com modelo e versão do firmware ou do sistema operacional.
- Anote quem se conecta remotamente a cada máquina, com qual conta e de qual dispositivo, e ative o registro de acessos.
- Faça o backup de cada programa de CLP e de cada projeto de IHM, com a data, e guarde uma cópia fora da rede.
- Para cada sistema que não recebe mais atualizações, decida: ou você o substitui, ou escreve a exceção com as medidas compensatórias e a submete à aprovação da alta direção.
Quem escreve o plano de tratamento de riscos e as exceções a aprovar é a empresa, com o seu consultor de segurança. Para as máquinas, são necessários inventário, versões e backups: é a parte de dentro do painel, e é ali que nós trabalhamos. Desde 1996 escrevemos o software de CLPs e IHMs e montamos os painéis elétricos que os abrigam, com Siemens, Rockwell e Schneider.