NIS 2 en Italie : exigences pour automates, pupitres et assistance à distance
Pour les entreprises inscrites sur la liste NIS italienne en avril 2025, les mesures de sécurité devaient être adoptées au plus tard à la mi-octobre. Elles s’appliquent aussi aux automates programmables, aux pupitres opérateur et aux routeurs que le constructeur utilise pour l’assistance à distance.
Dans cet article
- Une échéance différente pour chaque entreprise
- Qui est concerné, secteur par secteur
- Pour la loi, un automate est un système d’information
- Quand un arrêt devient un incident
- Ce que les mesures demandent aux machines
- L’assistance à distance, point par point
- Les contrats changent au renouvellement
- Par où commencer
On parle de NIS 2 depuis deux ans, presque toujours à propos des bureaux : messagerie, mots de passe, serveurs, sauvegardes des données. Mais le texte qui l’a transposée en droit italien, le décret législatif n° 138/2024, et les mesures de l’Agence italienne pour la cybersécurité nationale (ACN) touchent aussi ce qui est installé en production.
Nous parlons des automates, des pupitres opérateur, des PC de supervision, des routeurs par lesquels le constructeur se connecte à la machine : le matériel sur lequel nous travaillons tous les jours. Vous trouverez ici ce que demandent les textes, avec la référence de chaque point, le tout vérifié sur les versions en vigueur au 15 octobre 2026 : le décret, jamais modifié depuis 2024, et la décision ACN n° 379907 du 19 décembre 2025. Cet article porte sur l’Italie. Chaque pays de l’UE transpose la même directive, mais avec sa propre loi, sa propre agence et son propre calendrier.
Une échéance différente pour chaque entreprise
Les entreprises qui relèvent de NIS 2 s’enregistrent sur la plateforme de l’ACN. L’Agence établit la liste et envoie à chacune un avis d’inscription. Pour celles inscrites sur la liste en 2025, deux délais courent à partir de ce jour, fixés par le décret (art. 42) et par la décision : neuf mois pour commencer à notifier les incidents, 18 mois pour adopter les mesures de sécurité.
Les premiers avis sont partis par PEC (l’e-mail certifié italien) les 12 et 13 avril 2025. Le jour exact de l’échéance, l’ACN ne l’écrit pas, elle dit « d’ici octobre 2026 », mais le calcul est simple : pour ces entreprises, les 18 mois ont pris fin le 12 ou le 13 octobre 2026.
Le « 31 octobre » qu’on lit dans beaucoup de guides n’apparaît dans aucun texte de l’Agence. Si l’avis de l’ACN vous est parvenu en avril 2025 et que vous comptiez sur le 31 octobre, l’échéance est déjà passée.
- Les premiers avis d’inscription de l’ACN sur la liste NIS partent par PEC.
- Pour ces entreprises, l’obligation de notifier les incidents importants prend effet.
- Les mesures de base s’appliquent dans leur version actuelle (décision ACN n° 379907/2025).
- Les 18 mois pour les mesures de sécurité expirent pour les premières entreprises de la liste.
- Période pour s’enregistrer ou mettre à jour son enregistrement.
- Échéance des mesures pour les entreprises inscrites sur la liste en 2026 (décision ACN n° 127434/2026).
Les entreprises inscrites plus tard en 2025 comptent les 18 mois à partir de la date de leur propre avis. Celles inscrites en 2026 ont une échéance fixe : le 31 juillet 2027.
Après l’échéance, l’Agence n’envoie pas d’inspecteurs à l’improviste dans les entreprises « importantes », ce qui est le cas de presque toutes les usines : elle peut le faire quand elle a des indices de violation, par exemple après un incident ou un signalement (art. 36). Pour une entité importante, les sanctions en cas de non-application des mesures vont jusqu’à 7 millions d’euros ou 1,4 % du chiffre d’affaires annuel mondial (art. 38).
Qui est concerné, secteur par secteur
Sont concernées les moyennes et grandes entreprises qui exercent une activité figurant dans les annexes du décret. Pour l’ACN, il suffit de l’exercer même en partie, et ce que fait l’entreprise compte plus que le code ATECO (l’équivalent italien du code NAF) inscrit au registre des entreprises. Une moyenne entreprise, c’est 50 salariés ou plus, ou bien un chiffre d’affaires et un total du bilan tous deux supérieurs à 10 millions d’euros, en additionnant les entreprises liées.
Pour les usines, c’est l’annexe II qui compte. En 2025, la liste comptait plus de 21 800 entités : plus de 4 000 dans la fabrication, plus de 3 000 dans l’alimentaire, plus de 1 000 dans la chimie. Ce sont presque toutes des entités « importantes », même les grandes. Voici où se placent les secteurs dans lesquels nous travaillons, à partir de la moyenne entreprise.
| Secteur | Soumis à NIS 2 ? | Pourquoi |
|---|---|---|
| Câbles et fibre optique | Oui | Fabrication d’équipements électriques, division 27 (ATECO 27.31 et 27.32). |
| Constructeurs de machines | Oui | Division 28, y compris les machines pour l’emballage et pour l’industrie agroalimentaire. |
| Armoires électriques | Oui | Division 27 (ATECO 27.12). |
| Agroalimentaire | Oui, si industriel | Production et transformation industrielles, distribution en gros. |
| Chimie | Oui | Fabrication de substances et distribution de substances ou de mélanges, pour les entreprises soumises à REACH. |
| Caoutchouc, emballage, mécanique et métallurgie | À évaluer | Ils ne figurent pas parmi les activités de fabrication de l’annexe II ; ils peuvent être concernés au titre de la chimie, comme « producteurs d’articles ». |
La dernière ligne est la plus incertaine. Dans la chimie, le décret range aussi ceux qui produisent des articles à partir de substances ou de mélanges, selon la définition du règlement REACH : lue à la lettre, elle pourrait couvrir les pneus, les emballages, les pièces moulées. La Commission européenne a proposé en janvier 2026 de la restreindre, mais ce n’est encore qu’une proposition, en cours d’examen au Parlement européen. C’est à évaluer au cas par cas.
Pour la loi, un automate est un système d’information
NIS 2 exige des mesures pour les « réseaux et systèmes d’information », et le décret italien reprend la définition de la directive :
« Tout dispositif ou tout ensemble de dispositifs interconnectés ou apparentés, dont un ou plusieurs éléments assurent, en exécution d’un programme, un traitement automatisé de données numériques. »
Directive (UE) 2022/2555, art. 6, point 1) b)
Un automate exécute un programme sur des données numériques, tout comme le pupitre opérateur, le PC de supervision, le variateur en réseau, le routeur. Sur les tours pour fibre optique que nous avons automatisées, par exemple, le pupitre opérateur de chaque tour est en réseau avec le reste de la machine.
Dans ses réponses aux questions fréquentes, l’ACN écrit que les mesures s’appliquent, en principe, à tous les systèmes de l’entreprise. Certaines peuvent se limiter aux systèmes « pertinents » : ceux qui, s’ils étaient compromis, toucheraient de manière significative l’activité pour laquelle l’entreprise est sur la liste. Dans une usine, cette activité, c’est la production.
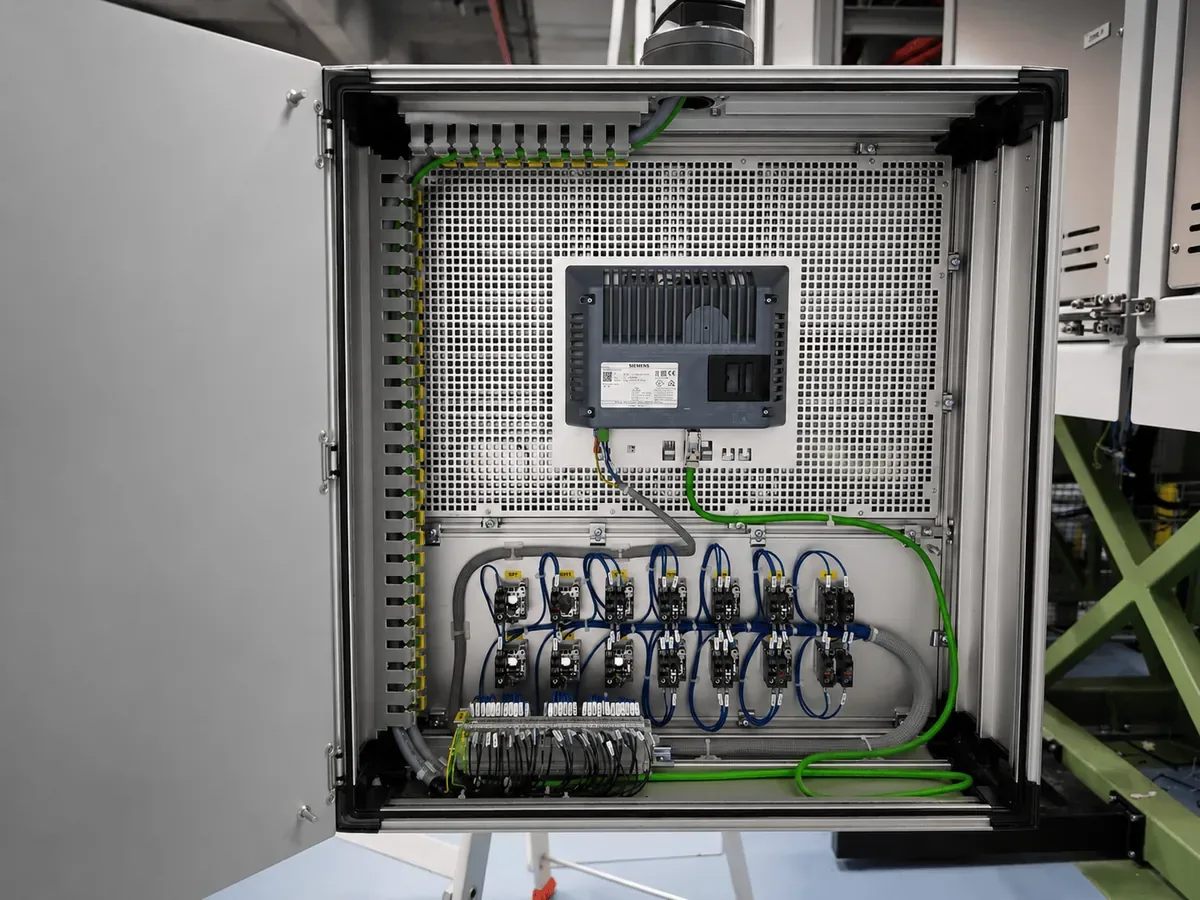
Le guide de lecture des mesures de l’ACN ne mentionne jamais ni les automates ni le SCADA. Dans les 37 mesures pour les entités importantes, le sigle OT, qui désigne les technologies opérationnelles des lignes, n’apparaît qu’une fois, dans la mesure sur l’inventaire :
« Est tenu à jour un inventaire des équipements physiques (matériel) qui composent les réseaux et systèmes d’information, y compris les dispositifs IT, IoT, OT et mobiles […]. »
Décision ACN n° 379907/2025, annexe 1, mesure ID.AM-01 (notre traduction)
Quand un arrêt devient un incident
Les entreprises de la liste notifient les incidents importants au CSIRT Italia, la structure de l’ACN qui reçoit les signalements : une alerte précoce dans les 24 heures après en avoir pris connaissance, une notification dans les 72 heures, un rapport final dans le mois qui suit la notification (art. 25).
Pour une entité importante, il y a trois cas d’incident important. Le troisième est le non-respect des niveaux de service attendus. Ces niveaux, c’est l’entreprise elle-même qui les fixe pour ses activités, en général sous forme de disponibilité, et parmi les exemples d’activités, le guide de l’ACN cite justement la production.
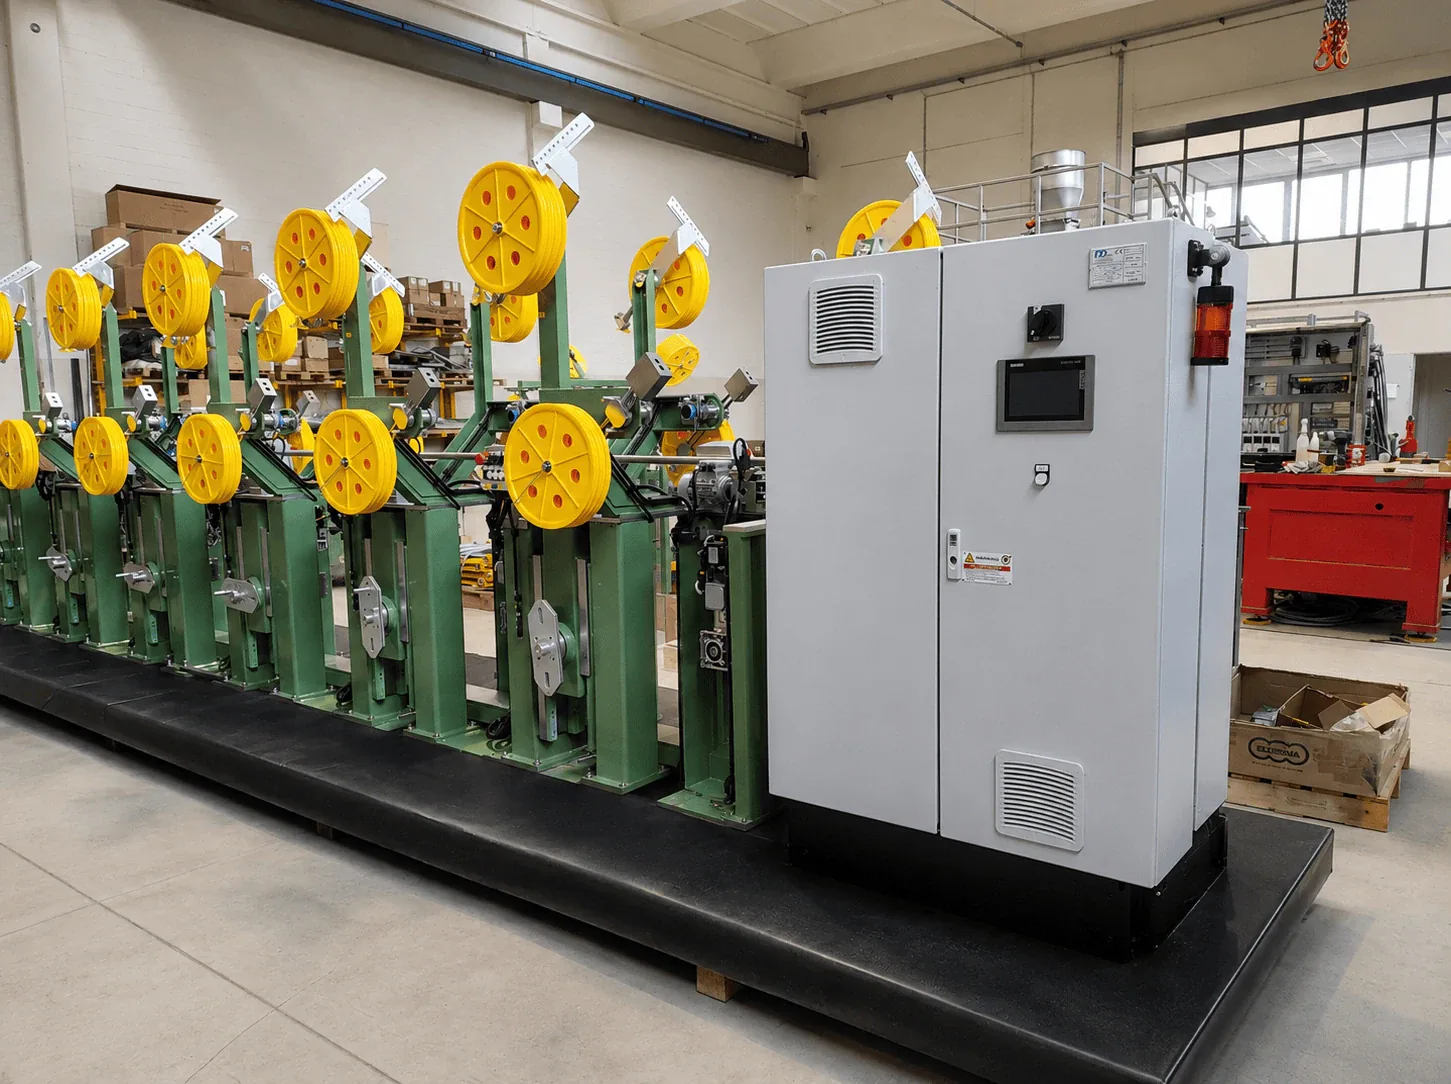
Pour l’ACN, peu importe la cause : les dysfonctionnements et les erreurs humaines comptent aussi. Il faut cependant un événement qui touche les réseaux et systèmes d’information. Un roulement cassé n’est pas un incident NIS. Un automate bloqué par une attaque, ou par une mauvaise configuration, qui arrête la ligne au-delà du niveau fixé peut en être un.
En fixant ces niveaux par écrit, l’entreprise décide donc elle-même quand un arrêt devra être notifié. Mieux vaut les rédiger en y associant aussi ceux qui suivent les lignes en production.
Ce que les mesures demandent aux machines
Il y a 37 mesures pour les entités importantes et 43 pour les entités essentielles. Voici celles qui se voient concrètement en production.
L’inventaire
Il faut tenir à jour la liste du matériel, OT compris, et celle des logiciels, y compris ceux écrits sur mesure (ID.AM-01 et ID.AM-02). Pour une ligne, cela veut dire chaque CPU, pupitre opérateur, PC, switch, routeur et modem, avec modèle et version. Les programmes automate, écrits pour cette machine précise, sont des logiciels sur mesure.
Le point de départ, ce sont des schémas électriques à jour. Si la ligne, c’est nous qui l’avons faite, le numéro d’affaire vous permet de récupérer schémas, sauvegardes de l’automate et nomenclatures. Si les schémas ne correspondent plus à l’armoire, nous les refaisons à partir du relevé, borne par borne : c’est la première étape de nos rétrofits.
Le logiciel qui n’est plus mis à jour
Selon l’évaluation des risques, on n’installe que des logiciels, systèmes d’exploitation compris, pour lesquels des mises à jour de sécurité sont garanties (PR.PS-02). Microsoft ne met plus à jour depuis 2018 Windows Embedded CE 6.0, le système qui équipe des pupitres opérateur encore en vente, comme le Siemens TP700 Comfort. Pour Windows 10 2016 LTSB, le support a pris fin le 13 octobre 2026.
Siemens a retiré le S7-300 de son catalogue le 1er octobre 2025. Pour une vulnérabilité connue de la gamme, le fabricant écrit qu’aucun correctif n’est prévu pour l’instant : il conseille de protéger l’accès réseau à l’automate.
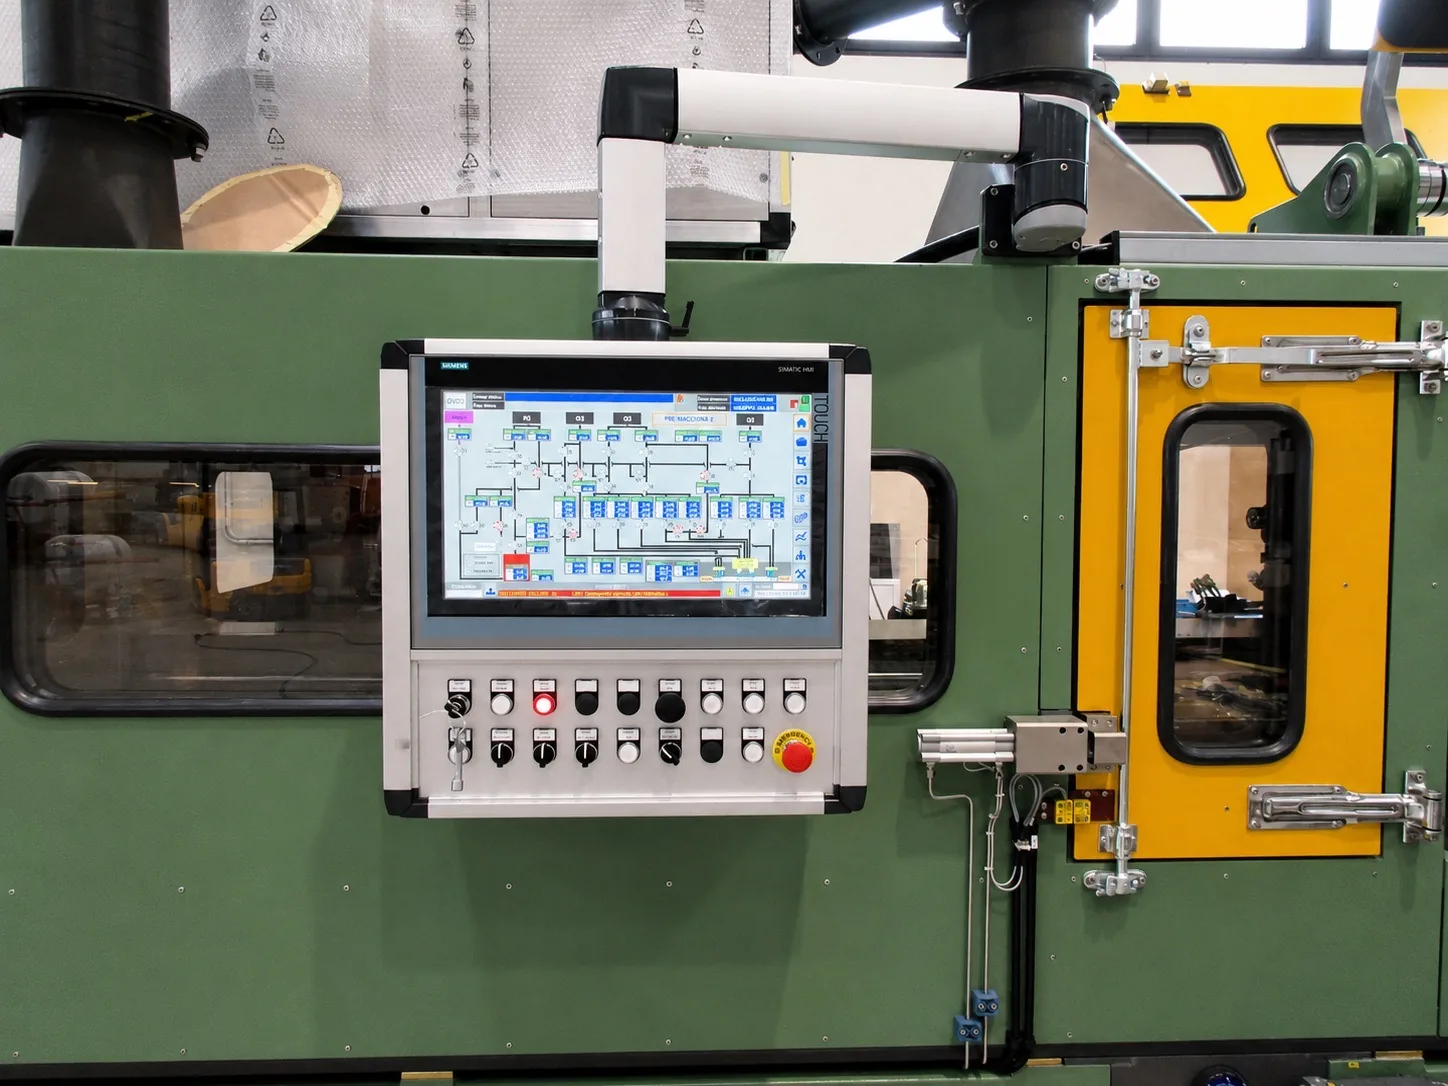
La mesure admet une dérogation pour des « raisons réglementaires ou techniques motivées et documentées » : les mesures compensatoires et le risque qui subsiste sont consignés dans le plan de traitement des risques, que la direction de l’entreprise approuve (ID.RA-06). L’ACN donne l’exemple des dispositifs médicaux, qui pourraient perdre leur certification avec un antivirus. Que cela vaille aussi pour un pupitre opérateur validé par le constructeur de la machine, c’est à évaluer au cas par cas.
La dérogation ne couvre ni le journal des accès à distance, ni la liste des systèmes accessibles depuis l’extérieur, ni l’inventaire, ni les sauvegardes.
Pour les systèmes qui ne sont plus mis à jour, un guide de janvier 2026 des agences de sécurité britannique, américaines, allemande et néerlandaise indique les mesures compensatoires : séparer la machine du reste du réseau, n’y donner accès qu’à ceux qui en ont besoin et quand ils en ont besoin, journaliser les connexions. Il les considère comme des mesures transitoires, en attendant le remplacement de l’appareil.
Remplacer les éléments qui ne reçoivent plus de mises à jour en gardant le reste, c’est le travail que nous faisons en rétrofit : nous changeons la CPU et le pupitre opérateur, et en général les appareils et les câbles de terrain restent en place.
Sauvegardes et clés USB
Il faut faire des sauvegardes périodiques des données et des configurations, avec des copies hors ligne pour les systèmes pertinents (PR.DS-11). Sur une ligne, les configurations sont le programme automate, le projet IHM, les recettes, les paramètres des variateurs. Au terme de nos essais, nous laissons les sauvegardes de l’automate, du pupitre opérateur et des variateurs, en indiquant la version restée dans la machine et la date.
Les clés USB doivent être contrôlées avant usage, avec l’exécution automatique désactivée (PR.DS-01). Cela vaut aussi pour celle du technicien extérieur qui charge une mise à jour sur le pupitre opérateur.
L’assistance à distance, point par point
C’est la partie qui concerne le plus ceux qui construisent et maintiennent les machines. Il y a quatre mesures à regarder, trois sur l’accès à distance et une sur l’authentification :
- les comptes d’accès à distance sont recensés, approuvés et individuels, sauf raisons techniques documentées (PR.AA-01) ;
- sur les systèmes pertinents, on utilise l’authentification multifacteur, selon l’évaluation des risques (PR.AA-03) ;
- tous les accès à distance sont journalisés, sans filtre ni dérogation (PR.PS-04) ;
- il existe une liste à jour des systèmes accessibles à distance, avec le mode d’accès (PR.IR-01).
Sur les lignes, on trouve encore le routeur du constructeur allumé en permanence, avec un mot de passe que tous ses techniciens utilisent et aucun journal des accès. Avec ces mesures, le journal est toujours obligatoire, et le mot de passe commun n’est admis qu’avec une raison technique écrite.
Chaque session d’assistance à distance doit laisser une trace écrite de qui s’est connecté, quand et avec quel compte.
Le 19 août 2026, cinq autorités fédérales américaines, dont la CISA, la NSA et le FBI, ont publié un avis : certains cherchent sur Internet les automates Siemens S7 accessibles depuis l’extérieur, y compris les séries S7-300 et S7-400, et préparent les outils pour s’y introduire. Les cas décrits concernent des installations aux États-Unis ; l’ACN a repris l’avis dans son bulletin d’août.
L’avis recommande l’authentification multifacteur pour tout accès à distance au réseau des machines. Et il prévient que ceux qui travaillent avec des intégrateurs connectés à distance peuvent ignorer qu’ils sont exposés.
Si un incident part de l’assistance à distance d’un fournisseur, la notification au CSIRT Italia reste à la charge de l’entreprise cliente. C’est pourquoi l’ACN demande de prévoir dans le contrat que le fournisseur signale immédiatement les événements de sécurité.
Les contrats changent au renouvellement
Le décret demande de gérer la sécurité de la chaîne d’approvisionnement (art. 24). Parmi les mesures de l’ACN, trois touchent de près ceux qui fournissent et maintiennent les machines : un inventaire des fournisseurs qui peuvent avoir un effet sur la sécurité, une évaluation des risques liés aux fournitures, des exigences de sécurité dans les appels d’offres et dans les contrats (GV.SC-04, 05 et 07).
Les contrats en cours n’ont pas à être renégociés. À compter de l’échéance des mesures, en revanche, tout contrat nouveau, renouvelé ou prolongé avec un fournisseur de ce type doit contenir les exigences, sauf raisons techniques ou réglementaires écrites. Pour les entreprises inscrites sur la liste en avril 2025, l’obligation a pris effet à la mi-octobre 2026.
Cela peut valoir pour la commande d’une ligne, pour un rétrofit, pour un contrat d’assistance avec accès à distance. Les exigences doivent être proportionnées, et toutes ne sont pas à répercuter sur le fournisseur. Si c’est à nous que vous demandez la prochaine ligne ou le prochain rétrofit, mettez les exigences dans la demande technique : nous vous disons point par point ce que nous faisons et ce que nous ne faisons pas, avant le devis.
Depuis 2026, en outre, chaque année entre le 15 avril et le 31 mai, les entreprises de la liste communiquent à l’ACN leurs fournisseurs pertinents, avec nom et code fiscal : les fournisseurs informatiques et les fournisseurs « non fongibles », difficiles à remplacer. Parmi eux, l’Agence peut choisir ceux qu’elle fait entrer dans le champ de NIS 2, même petits, à condition que leur activité figure déjà parmi celles des annexes.
Pour l’ACN, celui qui intervient sur les systèmes du client avec ses propres appareils connectés, y compris en assistance à distance, peut être un « fournisseur de services gérés », ce qui relève d’un secteur hautement critique. Un constructeur ou un intégrateur de taille moyenne ou grande qui met à jour les automates de ses clients depuis son propre routeur pourrait entrer dans cette catégorie. L’ACN prévient que ces précisions sont provisoires : c’est à évaluer au cas par cas.
Ceux qui construisent les machines ont par ailleurs leurs propres règles : à partir du 20 janvier 2027, le nouveau règlement Machines demande de protéger le logiciel de sécurité contre les altérations et d’en garder la trace.
Par où commencer
Si votre entreprise est sur la liste, ou si vous pensez devoir vous enregistrer entre janvier et février, voici les premières étapes pour les machines :
- Retrouvez l’avis de l’ACN reçu par PEC et notez votre échéance : 18 mois à partir de cette date s’il est arrivé en 2025, le 31 juillet 2027 s’il est arrivé en 2026.
- Faites le tour des lignes, schémas en main, et notez chaque automate, pupitre opérateur, PC, switch, routeur et modem, avec le modèle et la version du firmware ou du système d’exploitation.
- Notez qui se connecte à distance à chaque machine, avec quel compte et depuis quel appareil, et activez la journalisation des accès.
- Sauvegardez chaque programme automate et chaque projet IHM, avec la date, et gardez-en une copie hors réseau.
- Pour chaque système qui ne reçoit plus de mises à jour, décidez : vous le remplacez, ou vous rédigez la dérogation avec les mesures compensatoires et la faites approuver par la direction.
Le plan de traitement des risques et les dérogations à faire approuver, c’est l’entreprise qui les rédige, avec son consultant en sécurité. Pour les machines, il faut l’inventaire, les versions et les sauvegardes : c’est la partie qui est dans l’armoire, et c’est là que nous travaillons. Depuis 1996, nous écrivons le logiciel des automates et des pupitres opérateur et nous construisons les armoires qui les contiennent, sur Siemens, Rockwell et Schneider.