NIS2 ve makineler: PLC’ler, operatör panelleri ve uzaktan destek için istenenler
Nisan 2025’te İtalya’nın NIS listesine alınan şirketler güvenlik tedbirlerini ekim ortasına kadar almak zorundaydı. Bu tedbirler PLC’ler, operatör panelleri ve makine üreticisinin uzaktan destek için kullandığı router’lar için de geçerli.
Bu yazıda
NIS2 iki yıldır konuşuluyor, neredeyse hep ofis tarafı için: e-posta, şifreler, sunucular, veri yedekleri. Ama direktifi İtalyan hukukuna aktaran 138/2024 sayılı kararname (Decreto legislativo 138/2024) ve İtalya Ulusal Siber Güvenlik Ajansının (ACN) tedbirleri üretim alanındakileri de kapsıyor.
Konu PLC’ler, operatör panelleri, izleme bilgisayarları ve makine üreticisinin makineye bağlanmak için kullandığı router’lar: her gün üzerinde çalıştığımız cihazlar. Bu kuralların ne istediğini aşağıda, her maddenin yanında dayanağıyla birlikte bulacaksınız. Hepsini 15 Ekim 2026’da yürürlükte olan metinlerle yeniden karşılaştırdık: 2024’ten beri hiç değiştirilmeyen kararname ve ACN’nin 19 Aralık 2025 tarihli 379907 sayılı kararı. Bu yazı İtalya’daki durumu anlatıyor. AB ülkelerinin her biri aynı direktifi kendi kanunu, kendi kurumu ve kendi takvimiyle iç hukukuna aktarıyor.
Her şirkete ayrı bir son tarih
NIS2 kapsamına giren şirketler ACN platformuna kayıt olur. ACN listeyi hazırlar ve her şirkete listeye alınma bildirimi gönderir. 2025’te listeye girenler için o günden itibaren kararnamede (md. 42) ve ACN kararında yazılı iki süre işler: olayları bildirmeye başlamak için dokuz ay, güvenlik tedbirlerini almak için 18 ay.
İlk bildirimler 12 ve 13 Nisan 2025’te PEC (kayıtlı e-posta, KEP) ile gönderildi. Son günü ACN açıkça yazmıyor, “Ekim 2026’ya kadar” diyor. Ama hesap basit: Bu şirketler için 18 ay 12 ya da 13 Ekim 2026’da doldu.
Birçok rehberde geçen “31 Ekim” tarihi ACN’nin hiçbir metninde yok. ACN’nin bildirimi size Nisan 2025’te PEC ile geldiyse ve 31 Ekim’e göre plan yaptıysanız, son tarih geçti bile.
- ACN, NIS listesine alınan şirketlere ilk bildirimleri PEC ile gönderiyor.
- Bu şirketler için ciddi olayları bildirme yükümlülüğü başlıyor.
- Temel tedbirler bugünkü sürümüyle uygulanmaya başlıyor (ACN kararı 379907/2025).
- Listedeki ilk şirketler için güvenlik tedbirlerine tanınan 18 ay doluyor.
- Kayıt olma ya da kaydı güncelleme dönemi.
- 2026’da listeye girenler için tedbirlerin son tarihi (ACN kararı 127434/2026).
2025’in ilerleyen aylarında listeye girenler 18 ayı kendi bildirimlerinin tarihinden itibaren sayar. 2026’da girenlerin son tarihi sabit: 31 Temmuz 2027.
Son tarihten sonra ACN, fabrikaların neredeyse hepsinin dahil olduğu “önemli” kuruluşlara habersiz denetçi göndermiyor. Bir ihlal belirtisi olduğunda, örneğin bir olaydan ya da bir ihbardan sonra, denetim yapabiliyor (md. 36). Tedbirleri uygulamayan önemli bir kuruluşun cezası 7 milyon avroya ya da küresel yıllık cirosunun %1,4’üne kadar çıkabiliyor (md. 38).
Kimler kapsamda, sektör sektör
Kararnamenin eklerinde sayılan bir faaliyeti yürüten orta ve büyük ölçekli şirketler kapsamdadır. ACN’ye göre bu faaliyeti kısmen yürütmek bile yeter ve şirketin gerçekte ne yaptığı, ticaret sicilindeki ATECO kodundan (NACE kodunun İtalyan karşılığı) daha önemlidir. Orta ölçekli işletme, bağlı şirketlerle birlikte hesaplandığında 50 veya daha fazla çalışanı olan ya da hem cirosu hem bilanço toplamı 10 milyon avronun üzerinde olan işletmedir.
Fabrikalar için belirleyici olan Ek II’dir. 2025’te listede 21.800’den fazla kuruluş vardı: 4.000’den fazlası imalatta, 3.000’den fazlası gıdada, 1.000’den fazlası kimyada. Büyük olanlar dahil, neredeyse hepsi “önemli” kuruluş. Orta ölçekli işletmeden yukarısı için, çalıştığımız sektörlerin durumu şöyle.
| Sektör | NIS2 kapsamında mı? | Neden |
|---|---|---|
| Kablo ve fiber optik | Evet | Elektrikli teçhizat imalatı, bölüm 27 (ATECO 27.31 ve 27.32). |
| Makine üreticileri | Evet | Bölüm 28, ambalaj makineleri ve gıda işleme makineleri dahil. |
| Elektrik panoları | Evet | Bölüm 27 (ATECO 27.12). |
| Gıda ve içecek | Evet, endüstriyel ise | Endüstriyel üretim ve işleme, toptan dağıtım. |
| Kimya | Evet | Madde imalatı ve madde ya da karışım dağıtımı, REACH tüzüğüne tabi şirketler için. |
| Kauçuk, ambalaj, metal işleme | Değerlendirilmeli | Ek II’deki imalat faaliyetleri arasında yok; kimya üzerinden “eşya üreticisi” olarak kapsama girebilirler. |
En belirsiz olan son satır. Kararname, maddelerden veya karışımlardan eşya üretenleri de REACH tüzüğündeki tanımla kimya sektörüne dahil ediyor: Kelimesi kelimesine okunursa bu tanım lastikleri, ambalajları, kalıplanmış parçaları kapsayabilir. Avrupa Komisyonu Ocak 2026’da tanımı daraltmayı önerdi, ama bu henüz bir öneri ve Avrupa Parlamentosunda görüşülüyor. Her durum ayrı ayrı değerlendirilmeli.
Mevzuata göre PLC bir bilgi sistemidir
NIS2, “ağ ve bilgi sistemleri” için tedbir istiyor; İtalyan kararnamesi de direktifin tanımını kullanıyor:
“Herhangi bir cihaz ya da biri veya birkaçı bir program uyarınca dijital verileri otomatik olarak işleyen, birbirine bağlı veya ilişkili cihazlardan oluşan bir grup.”
(AB) 2022/2555 sayılı Direktif, md. 6/1(b) (çevirimiz)
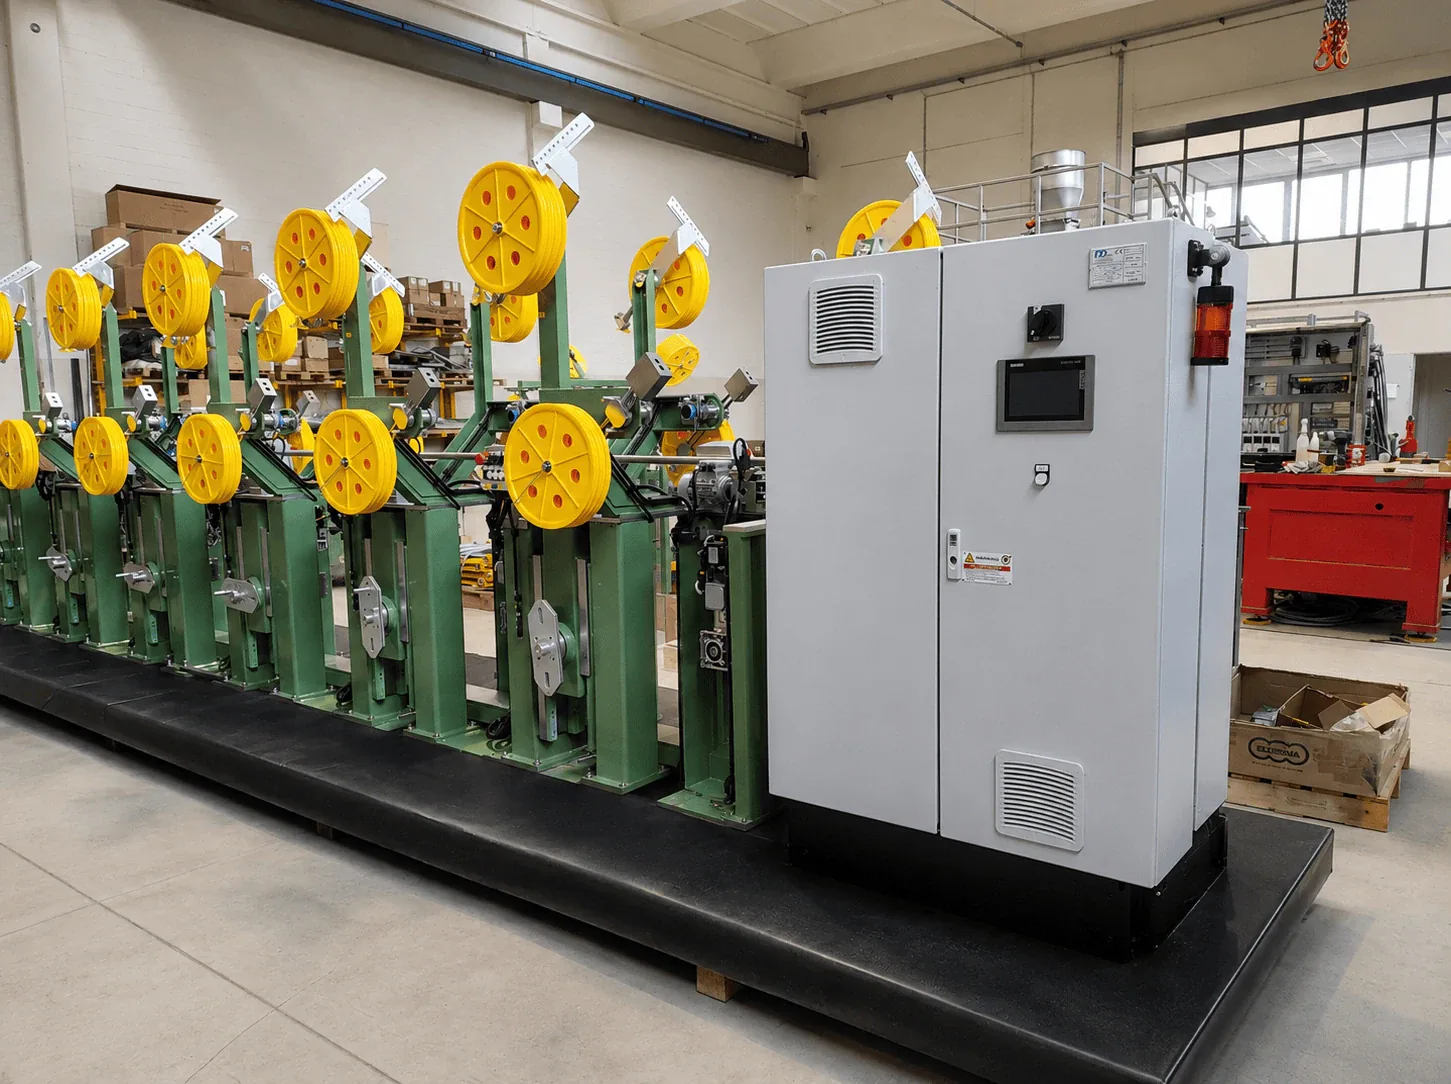
PLC dijital veriler üzerinde bir program çalıştırır; operatör paneli, izleme bilgisayarı, ağa bağlı sürücü ve router da aynısını yapar. Örneğin otomasyonunu yaptığımız fiber optik kulelerinde her kulenin operatör paneli makinenin geri kalanıyla aynı ağdadır.
ACN, sıkça sorulan sorulara verdiği yanıtlarda tedbirlerin ilke olarak şirketin bütün sistemlerine uygulandığını yazıyor. Bazıları “kritik” sistemlerle sınırlandırılabilir: güvenliği ihlal edildiğinde, şirketin listede yer almasının nedeni olan faaliyeti ciddi biçimde etkileyecek sistemler. Bir fabrikada bu faaliyet üretimdir.
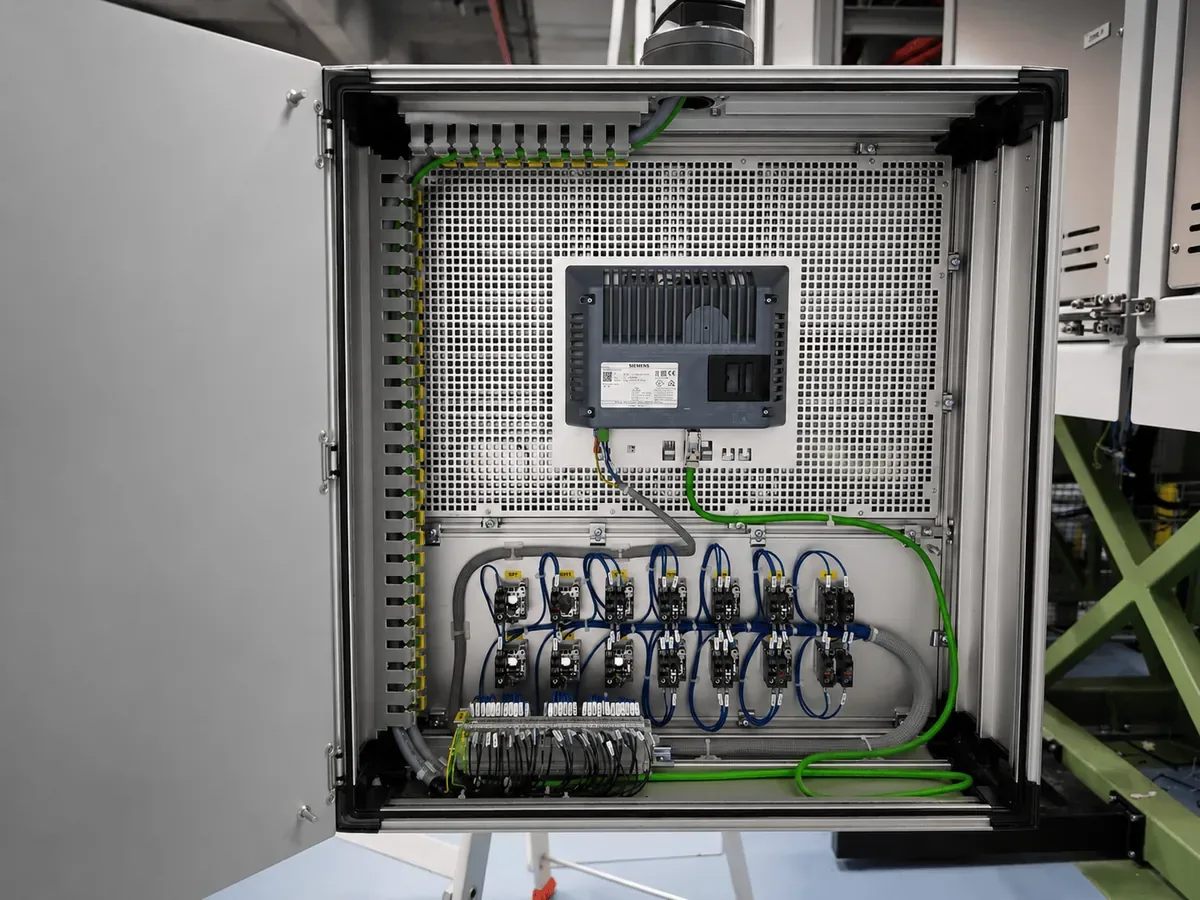
ACN’nin tedbirler için hazırladığı okuma kılavuzunda ne PLC ne de SCADA geçiyor. Önemli kuruluşlar için belirlenen 37 tedbirde, hatları çalıştıran operasyonel teknolojinin kısaltması OT yalnızca bir kez karşımıza çıkıyor, o da envanter tedbirinde:
“IT, IoT, OT ve mobil cihazlar […] dahil, ağ ve bilgi sistemlerini oluşturan fiziksel cihazların (donanım) güncel bir envanteri tutulur.”
ACN kararı 379907/2025, Ek 1, ID.AM-01 tedbiri (çevirimiz)
Duruş ne zaman olay sayılır
Listedeki şirketler ciddi olayları, ACN’nin ihbarları toplayan birimi CSIRT Italia’ya bildirir: olayı fark ettikleri andan itibaren 24 saat içinde bir ön bildirim, 72 saat içinde bir bildirim, bildirimden sonra bir ay içinde de bir nihai rapor (md. 25).
Önemli bir kuruluş için ciddi olay sayılan üç durum var. Üçüncüsü, beklenen hizmet seviyelerinin ihlali. Bu seviyeleri şirket kendi faaliyetleri için kendisi belirler, genellikle kullanılabilirlik olarak. ACN kılavuzu da faaliyet örnekleri arasında tam da üretimi sayıyor.
ACN’ye göre neden önemli değil: Arızalar ve insan hataları da sayılır. Ama ağ ve bilgi sistemlerini etkileyen bir olay gerekir. Kırık bir rulman NIS kapsamında bir olay değildir. Bir saldırı ya da hatalı bir konfigürasyon yüzünden kilitlenen ve hattı belirlenen seviyenin ötesinde durduran bir PLC ise olay sayılabilir.
Yani şirket bu seviyeleri yazarken hangi duruşun bildirilmesi gerekeceğine kendisi karar vermiş oluyor. Bunları üretimde hatlardan sorumlu kişilerle birlikte yazmakta fayda var.
Tedbirler makineler için ne istiyor
Önemli kuruluşlar için 37, temel kuruluşlar için 43 tedbir var. Üretim alanında somut olarak karşınıza çıkanlar şunlar.
Envanter
OT dahil donanım listesi ile projeye özel yazılanlar dahil yazılım listesi güncel tutulmalı (ID.AM-01 ve ID.AM-02). Bir hat için bu, model ve sürümüyle birlikte her CPU, operatör paneli, PC, switch, router ve modem demektir. O makine için yazılan PLC programları da projeye özel yazılımdır.
Başlangıç noktası güncel elektrik şemalarıdır. Hattı biz kurduysak proje numarasıyla şemalara, PLC yedeklerine ve malzeme listelerine ulaşırsınız. Şemalar artık panoyla uyuşmuyorsa saha keşfiyle, klemens klemens yeniden çizilir: Bu, retrofit işlerimizin ilk adımıdır.
Artık güncellenmeyen yazılım
Risk değerlendirmesine göre yalnızca güvenlik güncellemeleri garanti edilen yazılımlar kurulur, işletim sistemleri de dahil (PR.PS-02). Microsoft 2018’den beri Windows Embedded CE 6.0 için güncelleme yayımlamıyor; bu, Siemens TP700 Comfort gibi hâlâ satılan operatör panellerinin işletim sistemi. Windows 10 2016 LTSB için destek 13 Ekim 2026’da sona erdi.
Siemens, S7-300’ü 1 Ekim 2025’te fiyat listesinden çıkardı ve bu ürün ailesindeki bilinen bir güvenlik açığı için şu an bir yama planlanmadığını yazıyor: PLC’ye ağ üzerinden erişimin korunmasını öneriyor.
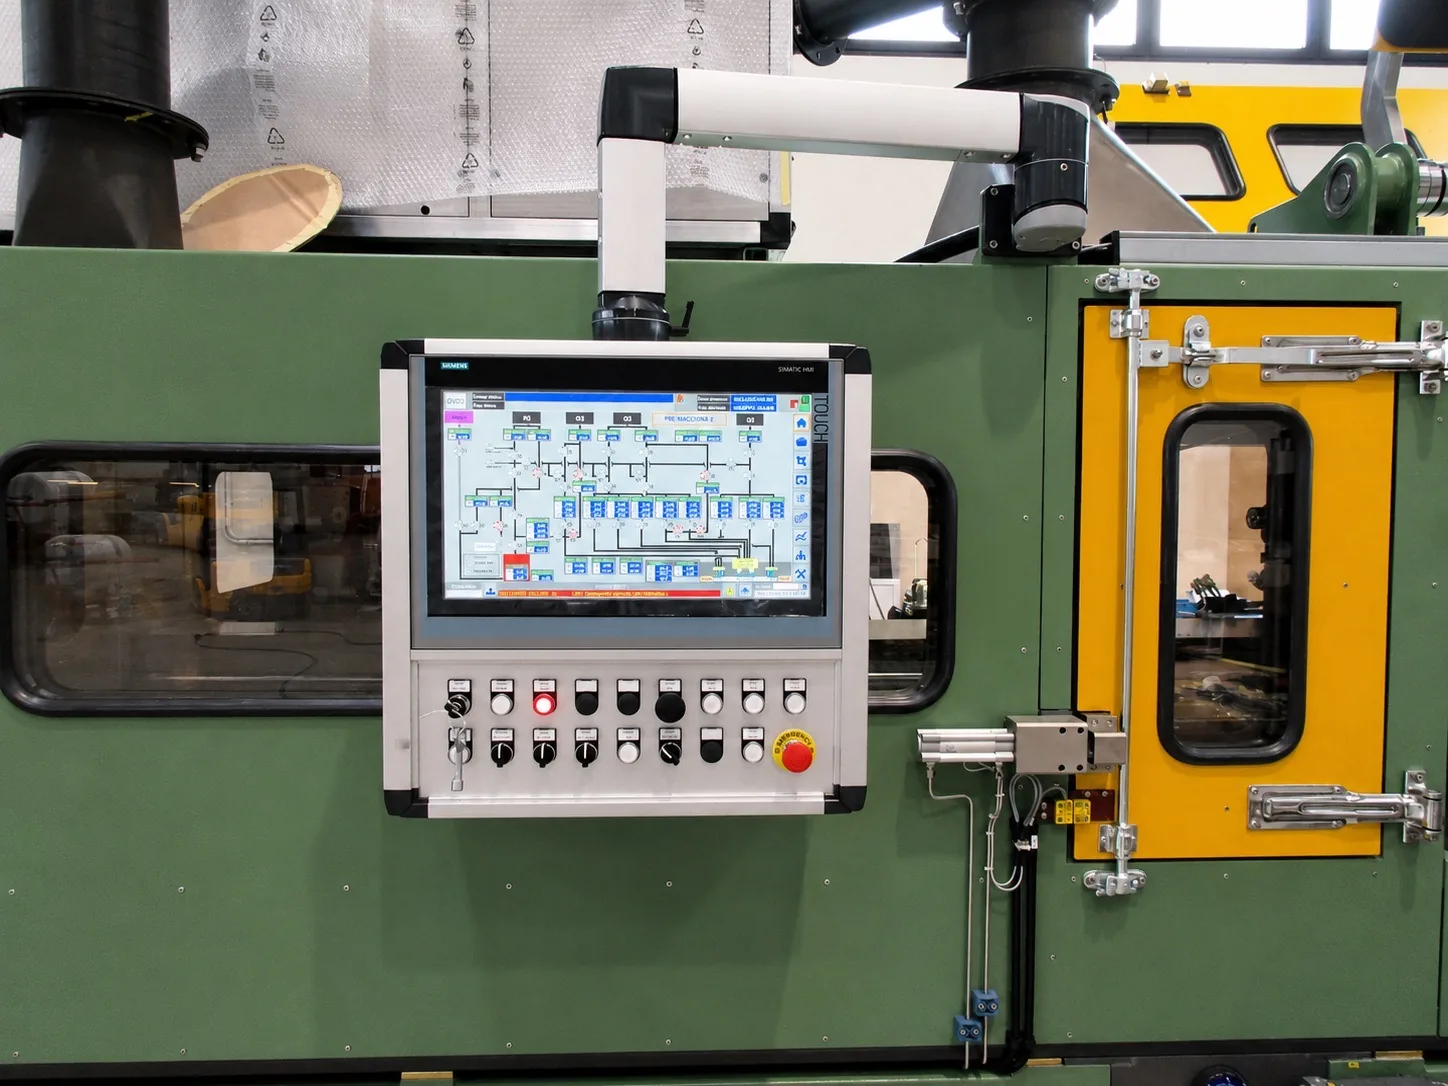
Tedbir, “gerekçeli ve belgelenmiş mevzuat kaynaklı veya teknik nedenler” varsa istisnaya izin veriyor: Telafi edici tedbirler ve geriye kalan risk, üst yönetimin onayladığı risk işleme planına yazılır (ID.RA-06). ACN, antivirüs yüklenirse sertifikasını kaybedebilecek tıbbi cihazları örnek veriyor. Aynı şeyin makine üreticisinin onayladığı bir operatör paneli için de geçerli olup olmadığı her durumda ayrı ayrı değerlendirilmeli.
Uzaktan erişim kayıtları, dışarıdan erişilebilen sistemlerin listesi, envanter ve yedekler istisnanın kapsamına girmez.
Güncellenemeyen sistemler için İngiliz, Amerikan, Alman ve Hollanda güvenlik kurumlarının Ocak 2026’da yayımladığı bir kılavuz telafi edici tedbirleri sayıyor: makineyi ağın geri kalanından ayırmak, makineye yalnızca ihtiyacı olanların ve yalnızca ihtiyaç olduğunda erişmesine izin vermek, kimin girdiğini kayda geçirmek. Kılavuz bunları, cihaz değiştirilene kadar geçici tedbirler olarak görüyor.
Artık güncelleme almayan parçaları değiştirip geri kalanını korumak, retrofit işlerinde yaptığımız şey: CPU’yu ve operatör panelini değiştiriyoruz, saha cihazları ve kablolar ise genellikle yerinde kalıyor.
Yedekler ve USB bellekler
Verilerin ve konfigürasyonların düzenli olarak yedeği alınmalı, kritik sistemler için çevrim dışı kopyalar da tutulmalı (PR.DS-11). Bir hatta konfigürasyonlar şunlardır: PLC programı, HMI projesi, reçeteler, sürücü parametreleri. Testlerimizin sonunda PLC, operatör paneli ve sürücü yedeklerini, makinede kalan sürüm ve tarihiyle birlikte teslim ediyoruz.
USB bellekler kullanılmadan önce taranmalı, otomatik çalıştırma kapalı olmalı (PR.DS-01). Bu, operatör paneline güncelleme yükleyen dışarıdan gelen teknisyenin USB belleği için de geçerli.
Uzaktan destek, madde madde
Makineleri üretenleri ve bakımını yapanları en çok ilgilendiren kısım bu. Bakılması gereken dört tedbir var, üçü uzaktan erişimle, biri kimlik doğrulamayla ilgili:
- uzaktan erişim hesapları, belgelenmiş teknik nedenler yoksa, kayıtlı, onaylı ve bireyseldir (PR.AA-01);
- kritik sistemlerde, risk değerlendirmesine göre, çok faktörlü kimlik doğrulama kullanılır (PR.AA-03);
- bütün uzaktan erişimler filtresiz ve istisnasız kayıt altına alınır (PR.PS-04);
- uzaktan erişilebilen sistemlerin, erişim yoluyla birlikte güncel bir listesi tutulur (PR.IR-01).
Hatlarda hâlâ makine üreticisinin hep açık duran, bütün teknisyenlerinin aynı şifreyi kullandığı ve hiçbir erişim kaydı tutmayan router’ına rastlanıyor. Bu tedbirlerle erişim kaydı her durumda gerekiyor; ortak şifreye ise ancak yazılı bir teknik gerekçe varsa izin var.
Her uzaktan destek oturumu için kimin, ne zaman ve hangi hesapla girdiği yazılı olarak kalmalı.
19 Ağustos 2026’da CISA, NSA ve FBI dahil beş ABD federal kurumu bir uyarı yayımladı: S7-300 ve S7-400 serileri de dahil, internette dışarıdan erişilebilen Siemens S7 PLC’leri arayan ve bunlara girmek için araç hazırlayanlar var. Anlatılan vakalar ABD’deki tesislerle ilgili; ACN uyarıyı ağustos bülteninde aktardı.
Uyarı, makine ağına yapılan her uzaktan erişim için çok faktörlü kimlik doğrulama öneriyor. Ayrıca uzaktan bağlanan sistem entegratörleriyle çalışan şirketlerin saldırıya açık olduklarının farkında olmayabileceğine dikkat çekiyor.
Bir olay bir tedarikçinin uzaktan desteğinden kaynaklanırsa CSIRT Italia’ya bildirim yine müşteri şirketin işidir. Bu yüzden ACN, tedarikçinin güvenlik olaylarını hemen bildirmesinin sözleşmede yer almasını istiyor.
Sözleşmeler yenilenirken değişiyor
Kararname tedarik zinciri güvenliğinin yönetilmesini istiyor (md. 24). ACN tedbirlerinden üçü, makineleri tedarik edenleri ve bakımını yapanları yakından ilgilendiriyor: güvenliği etkileyebilecek tedarikçilerin envanteri, tedariklerin risk değerlendirmesi, teklif taleplerinde ve sözleşmelerde güvenlik gereklilikleri (GV.SC-04, 05 ve 07).
Yürürlükteki sözleşmeleri yeniden müzakere etmek gerekmiyor. Ama tedbirlerin son tarihinden itibaren bu tür bir tedarikçiyle yapılan her yeni, yenilenen veya uzatılan sözleşme, yazılı teknik veya mevzuat kaynaklı gerekçeler yoksa, bu gereklilikleri içermeli. Nisan 2025’te listeye giren şirketler için bu yükümlülük Ekim 2026’nın ortasında başladı.
Bu bir hat siparişi, bir retrofit ya da uzaktan erişimli bir servis sözleşmesi için geçerli olabilir. Gereklilikler orantılı olmalı ve hepsi tedarikçiye aktarılmaz. Bir sonraki hattınızı ya da retrofitinizi bizden istiyorsanız, gereklilikleri teknik talebinize yazın: Teklif vermeden önce neyi yapıp neyi yapmadığımızı madde madde söyleriz.
Ayrıca 2026’dan itibaren listedeki şirketler her yıl 15 Nisan ile 31 Mayıs arasında kritik tedarikçilerini adı ve vergi kimlik numarasıyla ACN’ye bildiriyor: bilişim tedarikçilerini ve yerine başkası kolayca konamayan “ikame edilemez” tedarikçileri. ACN bunlar arasından, faaliyeti zaten eklerde sayılanlar arasındaysa, küçük bir tedarikçiyi bile NIS2 kapsamına alabilir.
ACN’ye göre müşterinin sistemlerine kendi cihazlarını bağlayarak, uzaktan destekle de olsa, müdahale eden bir firma “yönetilen hizmet sağlayıcı” sayılabilir; bu da yüksek kritikliğe sahip bir sektör. Müşterilerinin PLC’lerini kendi router’ı üzerinden güncelleyen orta ya da büyük ölçekli bir makine üreticisi veya sistem entegratörü bu kapsama girebilir. ACN bu açıklamaların geçici olduğunu belirtiyor: Her durum ayrı ayrı değerlendirilmeli.
Makine üreticilerinin ayrıca kendi kuralları var: 20 Ocak 2027’den itibaren AB’de uygulanacak (AB) 2023/1230 sayılı yeni Makine Tüzüğü, emniyet yazılımının bozulmaya karşı korunmasını ve izlenebilir olmasını istiyor.
Nereden başlamalı
Şirketiniz listedeyse ya da ocak–şubat aylarında kayıt olmanız gerekeceğini düşünüyorsanız, makineler için ilk adımlar şunlar:
- ACN’den gelen PEC iletisini bulun ve son tarihinizi not edin: 2025 içinde geldiyse o tarihten itibaren 18 ay, 2026’da geldiyse 31 Temmuz 2027.
- Şemalar elinizde hatları tek tek dolaşın ve her PLC’yi, operatör panelini, PC’yi, switch’i, router’ı ve modemi, modeli ve firmware ya da işletim sistemi sürümüyle birlikte yazın.
- Her makineye uzaktan kimin, hangi hesapla ve hangi cihazdan bağlandığını yazın ve erişim kaydını açın.
- Her PLC programının ve her HMI projesinin tarihli yedeğini alın, bir kopyasını da ağ dışında saklayın.
- Artık güncelleme almayan her sistem için karar verin: Ya değiştirirsiniz ya da istisnayı telafi edici tedbirlerle birlikte yazıp üst yönetime onaylatırsınız.
Risk işleme planını ve onaylatılacak istisnaları şirket, kendi güvenlik danışmanıyla birlikte yazar. Makineler için envanter, sürümler ve yedekler gerekir: Bu, panonun içindeki kısım ve orada biz çalışıyoruz. 1996’dan beri Siemens, Rockwell ve Schneider platformlarında PLC ve HMI yazılımı yazıyor, bunları barındıran panoları üretiyoruz.